ChainScript usa contratos de Polygon para ocultar su C2, un truco que le permite a los atacantes cambiar de servidor sin perder el control de las máquinas ya infectadas. El malware se presenta como Spotify, Zoom o Microsoft Teams, y forma parte de una ola más amplia de campañas ClickFix que este mes también golpeó a Reddit y a usuarios de macOS.
Qué pasó
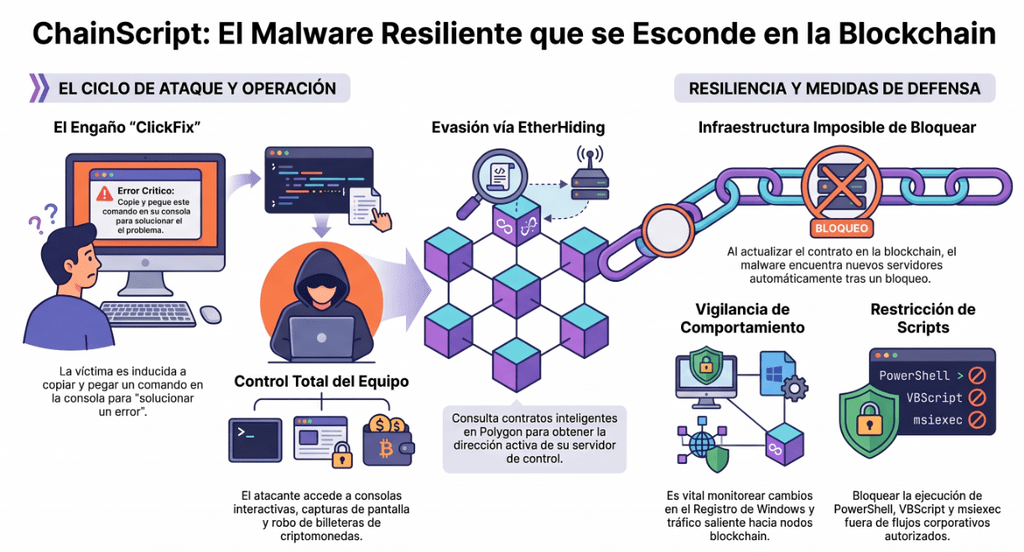
Investigadores de Blackpoint Adversary Pursuit Group (APG) —Sam Decker, Andi Ursry y Nevan Beal— identificaron un troyano de acceso remoto que hasta ahora no tenía nombre: ChainScript. Circula bajo distintos alias de compilación (ComponentTask33, UpdateDigital, HostShared, OrchidViolet66) y se distribuye mediante señuelos de tipo ClickFix, la técnica que convence a la víctima de copiar y ejecutar un comando “para solucionar un problema” que en realidad instala malware.
Lo particular de ChainScript es cómo localiza a su operador. En lugar de apuntar a un dominio o IP fijos, consulta un contrato inteligente desplegado en la red Polygon para obtener la dirección WebSocket activa de su servidor de comando y control, una variante de la técnica conocida como EtherHiding que varias familias de malware vienen adoptando en los últimos meses.
Una vez activo, el RAT le da al atacante control casi total: consola CMD y PowerShell interactivas, manejo de archivos, capturas de pantalla, despliegue de payloads adicionales, ejecución remota de JavaScript y enumeración de billeteras de criptomonedas, tanto aplicaciones de escritorio como extensiones de navegador.
Por qué le importa a tu empresa
Un equipo comprometido con ChainScript no es solo una PC infectada: es una puerta abierta a cualquier acción que el atacante decida ejecutar en tiempo real. Y al depender de un contrato en blockchain para reubicar su infraestructura, el operador sigue funcionando aunque le den de baja los servidores: solo actualiza el contrato y las máquinas infectadas encuentran el nuevo destino automáticamente. Bloquear una IP o un dominio deja de alcanzar como defensa.
El caso no está aislado. En paralelo, la cuenta oficial de Reddit de HBO Max fue comprometida y usada para publicar 108 anuncios maliciosos en apenas 48 horas a mediados de septiembre, en una campaña bautizada PasteSwitch por Hudson Rock y ADAMnetworks. En macOS distribuyó MacSync, Atomic macOS Stealer (AMOS) y billeteras cripto falsas para robar frases de recuperación; en Windows, Amatera Stealer y los clippers AnimateClipper y ZigClipper. Según Seqrite Labs, las infecciones de MacSync se concentraron en Estados Unidos, seguido por el Reino Unido y Alemania, con presencia también en mercados con fuerte uso corporativo de macOS y comunidades activas de cripto.
Cómo funciona el ataque
La cadena típica arranca con una página que simula un error o una descarga legítima. La víctima copia y pega un comando en la consola de Windows (msiexec.exe) o en la Terminal de macOS, convencida de que así resuelve algo. En el caso de ChainScript, ese comando descarga un instalador disfrazado de Spotify (“ComponentTask33-4d14e6ac.msi”) que despliega un entorno Node.js y lanza el agente del RAT a través de etapas ocultas de PowerShell y VBScript, dejando sus componentes en rutas del sistema con nombres que imitan a Microsoft. Para sobrevivir a un reinicio, crea una tarea programada y una clave en el Registro de Windows.
Microsoft documentó el mes pasado una variante de este mismo patrón para macOS, sostenida por un clúster de más de 250 dominios similares, que solo muestra el señuelo real a quienes navegan desde un macOS genuino —al resto le exhibe una página inofensiva, lo que complica el análisis automatizado—. Cato Networks detectó además una campaña que usa una falsa descarga de “Codex” para inducir a usuarios de Mac a pegar un comando en la Terminal que, en varias etapas encadenadas, termina instalando Atomic Stealer.
Cómo reducir el riesgo
Ninguna de estas campañas depende de una vulnerabilidad técnica compleja: dependen de que alguien copie y ejecute algo que no debería. La mitigación combina cultura y controles:
- Capacitar al equipo para desconfiar de cualquier instrucción que pida “pegar esto en la consola”, sin importar cuán legítima parezca la página.
- Restringir con políticas de aplicación qué binarios y scripts pueden ejecutarse, en particular msiexec, PowerShell y VBScript fuera de flujos conocidos.
- Monitorear la creación de tareas programadas y cambios en claves de ejecución del Registro, señales clásicas de persistencia.
- Vigilar tráfico saliente inusual hacia nodos de blockchain o conexiones WebSocket no corporativas, algo que las listas de bloqueo tradicionales no siempre detectan.
- Revisar extensiones de navegador y billeteras cripto instaladas en equipos corporativos, un objetivo explícito de este malware.
Qué hacer a partir de ahora
Lo que hace peligroso a ChainScript no es una técnica exótica de intrusión, sino su capacidad de seguir operando después de que alguien intente cortarle el paso. Ese comportamiento —persistencia silenciosa, infraestructura que se reubica sola, tráfico que imita servicios legítimos— rara vez lo detecta un antivirus de firmas a tiempo; lo detecta el monitoreo continuo del comportamiento de endpoints y red.
En Pentware trabajamos sobre esa capa con Línea Blue, nuestro servicio de hardening y monitoreo continuo: identificamos tareas programadas anómalas, cambios sospechosos en el Registro y conexiones salientes atípicas antes de que se conviertan en un incidente. Nuestro motor Pentware IA analiza estos patrones de forma permanente, pero cada alerta y cada acción de contención pasa siempre por la validación de un analista humano.
Si tu organización maneja billeteras corporativas o equipos con acceso a la red interna, vale la pena revisar hoy qué tan preparado está tu entorno para detectar este tipo de comportamiento. Escribinos en pentware.com y coordinamos un diagnóstico.