Si tenés un Synology conectado a internet, esto te importa. Desde el 29 de octubre, Synology confirmó una campaña activa de ransomware que está cifrando NAS con DSM desactualizado. El malware es C3RB3R, variante de Cerber, que deja todo con extensión .L0CK3D y una nota read-me3.txt.
La trampa: no es un zero-day nuevo. Es un bug crítico de 2024 (CVE-2024-10441) que nunca se parcheó en miles de equipos, combinado con dos bugs críticos de septiembre 2026 (CVE-2026-13684 y CVE-2026-13639) que Qihoo 360 vincula directamente a los casos de octubre. Si solo actualizaste a lo de 2024, seguís vulnerable. Tenés que ir a la última build: 7.2.2-72806-1, 7.2.2-72806-9 o superior según tu rama. En paralelo, Zyxel confirmó 996 switches GS1900 comprometidos en 48 países por CVE-2026-107441 y WordPress Core está bajo explotación activa CVE-2026-119977 con 13k ataques bloqueados en 24h por Wordfence. Es el patrón del 2026: explotación directa por encima de robo de credenciales, por primera vez en 19 años según Verizon DBIR.
Línea de tiempo: de 2024 a hoy
Nov 2024: Synology publica SA-24:20 con CVE-2024-10441 (CVSS 9.8) RCE sin auth. Parche disponible. Poca gente actualiza.
Sep 18 2026: Synology publica SA-26:13 con 8 vulns, incluyendo CVE-2026-13684 y CVE-2026-13639 ambas 9.8. Fixes: 7.4-90075, 7.3.2-86009-4, 7.2.2-72806-9, 7.2.1-69057-12.
Oct 29 2026: Synology saca alerta urgente: ataques activos contra DSM desactualizado.
Oct principios: Qihoo 360 empieza a recibir casos, identifica C3RB3R.
Nov 3-5 2026: Explota en Reddit, TheHackerNews, BleepingComputer. En paralelo, Zyxel confirma 996 switches comprometidos desde el 17 de agosto y CISA confirma WordPress bajo ataque.
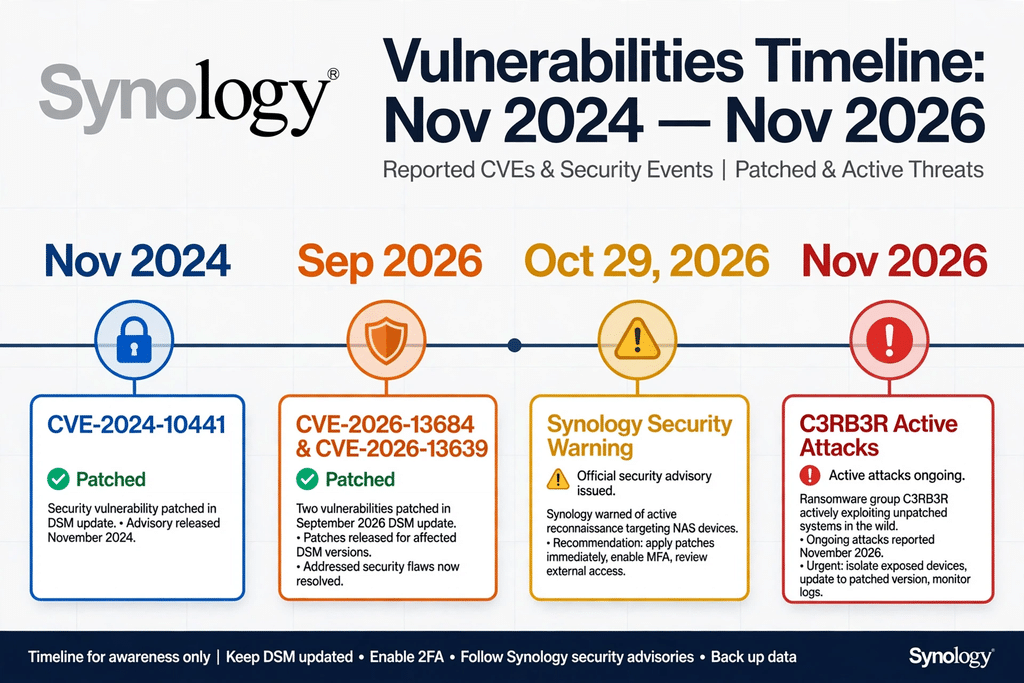
Timeline Nov 2024 – Nov 2026. Imagen propia reversionada de avisos SA-24:20 y SA-26:13.
C3RB3R: qué es y cómo te deja en .L0CK3D
C3RB3R no es nuevo, pero esta campaña sí es masiva. Según Qihoo 360 Internet Security Center, es una variante de Cerber con historial largo atacando NAS. TTPs observados: escanea archivos, saltea 27 directorios y extensiones BAT, DLL, EXE, LNK, MOD, MSI, SYS para no romper el sistema operativo, cifra el resto con ChaCha8 + RSA-2048, agrega .L0CK3D y deja read-me3.txt en cada directorio. No hay decryptor público hoy. Reportes de foros hablan de rescate ~0.5 BTC y ventana de 72h con amenaza de publicación. Vector inicial: DSM expuesto en puertos 5000/5001 o 443 directo a internet sin VPN. Una vez dentro, corre como root y cifra incluso backups si están en el mismo volumen.
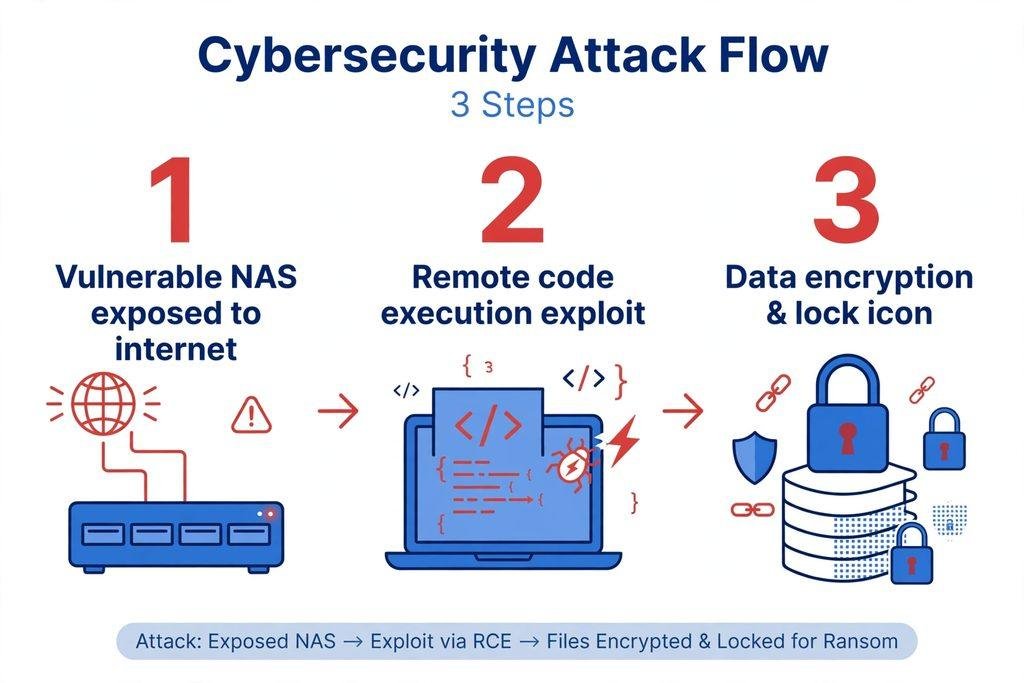
Flujo de ataque simplificado – NAS expuesto -> RCE -> cifrado. Imagen propia.
El lío de los CVEs: SA-24:20 vs SA-26:13 (lo que otros no explicaron)
Acá es donde la mayoría de las notas se quedan cortas. Synology en su comunicado enlaza a SA-24:20 (Nov 2024) que lista CVE-2024-10441 como el más grave: improper encoding en system plugin daemon que permite RCE. Pero el análisis de Qihoo 360 de los casos de octubre atribuye la intrusión a CVE-2026-13684 (SCGI) y CVE-2026-13639 (login entropy), ambas CVSS 9.8, parcheadas en SA-26:13 el 18 de sep 2026. Diferencia práctica: SA-24:20 te pide como mínimo 7.2.2-72806-1, 7.2.1-69057-6, 7.2-64570-4, 7.1.1-42962-7, 6.2.4-25556-8. SA-26:13 sube la vara a 7.4-90075, 7.3.2-86009-4, 7.2.2-72806-9, 7.2.1-69057-12. Si estás en 7.2.2-72806-1 estás protegido de 2024 pero NO de septiembre 2026. Tenés que subir a -72806-9 o más.
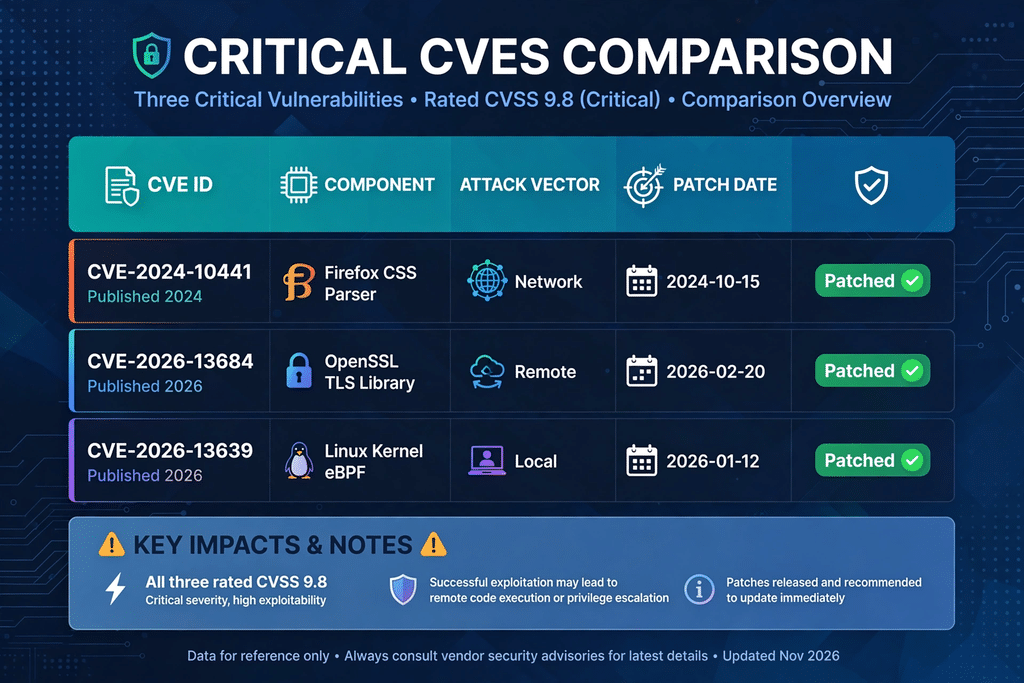
Comparativa de CVEs críticos CVSS 9.8. Imagen propia reversionada basada en datos de Synology SA-24:20 y SA-26:13.
Impacto global real
Synology no dio cifras, pero Qihoo habla de múltiples casos desde octubre y los foros muestran víctimas en China, US, EU y LATAM. Zyxel sí dio números duros: 996 switches GS1900 comprometidos en 48 países desde el 17 de agosto, con recolección de configs, hashes root y topología de red. Esto no es oportunista de un script kiddie: es recolección para movimiento lateral.
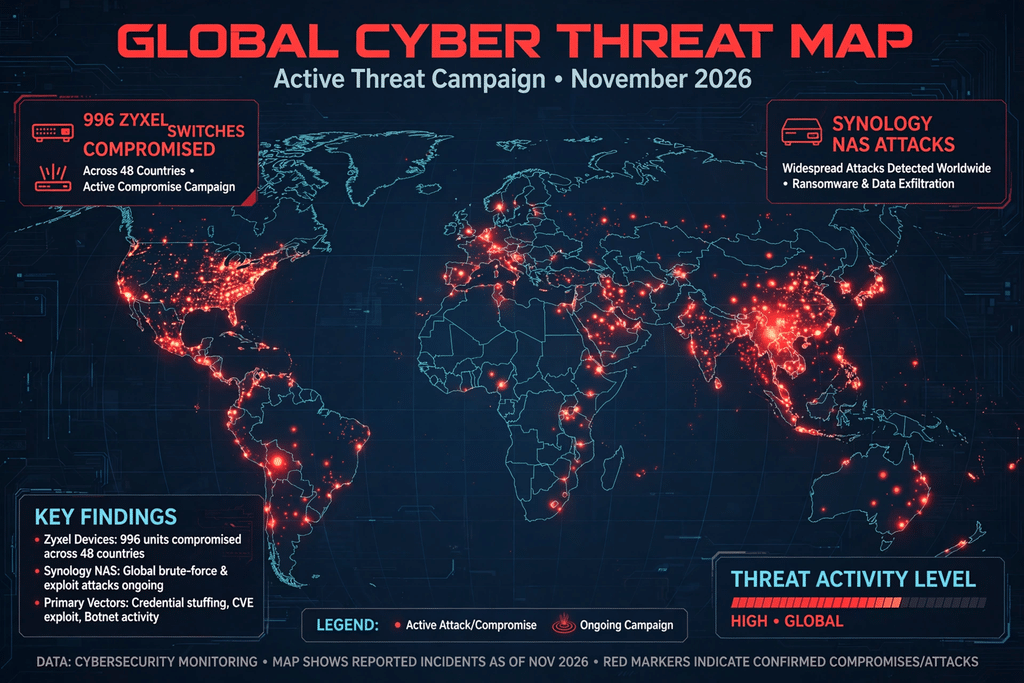
Mapa global de campaña activa Nov 2026 – 996 Zyxel + Synology. Imagen propia basada en datos de CSO Online y GreyNoise.
Contexto 2026: por qué ahora explotan y no roban contraseñas
Verizon DBIR 2026 analizó más de 31.000 incidentes y 22.000 brechas en 145 países. Por primera vez en 19 años, explotación de vulnerabilidades superó al robo de credenciales como vector inicial: 31% vs 13%. En 2024 era 20%. Suba del 55% en un año. La IA está comprimiendo la ventana de parcheo a días u horas. C3RB3R, Zyxel y WordPress encajan perfecto en ese cambio.
No es solo Synology: Zyxel y WordPress
Zyxel CVE-2026-107441: out-of-bounds write en web management, CVSS 8.8, permite ejecutar comandos OS sin auth con request HTTP craft. Afecta 10 modelos GS1900 con firm .2C0 o anterior, fix en .3C0. GreyNoise primero lo atribuyó a CVE-2026-7273 (buffer overflow parcheado en junio), CISA lo metió en KEV en septiembre, y recién Binarly encontró el verdadero zero-day escondido que seguía funcionando incluso con el parche de junio. Zyxel sacó fix el 22 de octubre y advisory el 3 de noviembre.
WordPress CVE-2026-119977: TOCTOU race condition en el proceso de upgrade, permite RCE sin privilegios. WordPress 7.1.4 lo parchea el 28 de octubre. CISA lo mete en KEV el 4 de noviembre y ordena a agencias federales parchear antes del 6. Wordfence reporta 13.095 ataques bloqueados en 24h.
Detección: cómo saber si te entró
- Buscá archivos .L0CK3D en todo el NAS. Comando: find /volume1 -name “*.L0CK3D”
- Buscá read-me3.txt en cada carpeta compartida.
- Revisá Resource Monitor > Procesos con CPU alto y nombre raro, o tareas programadas nuevas.
- Revisá Log Center > Conexiones desde IPs externas a DSM en puertos 5000/5001.
- Si tenés snapshots de Btrfs, no los borres, pueden salvarte.
Playbook de contención por tipo de usuario
- HOGAR: 1) Desconectá el NAS de internet ya. 2) Actualizá a última build desde Synology Assistant si no podés entrar por web. 3) Activá auto-update y 2FA. 4) Backup externo desconectado.
- PYME: 1) Aislá VLAN del NAS. 2) Bloqueá 5000/5001 en firewall, acceso solo por VPN. 3) Deshabilitá admin, creá cuenta admin nueva con nombre raro + 2FA. 4) Implementá 3-2-1 real: NAS + C2 o S3 + disco externo offline rotativo semanal.
- MSP/EMPRESA: 1) Inventariá todos los Synology y Zyxel GS1900 expuestos con Shodan/Censys. 2) Forzá parcheo masivo, reportá cumplimiento. 3) WAF para WordPress, regla TOCTOU. 4) Monitoreá IOCs de C3RB3R en EDR.
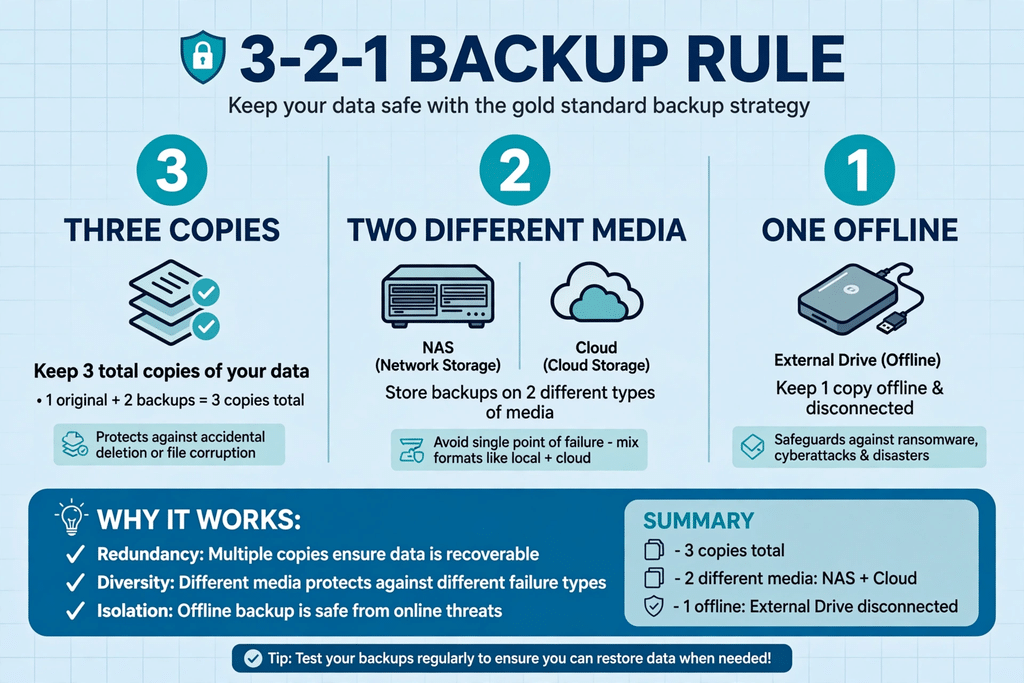
Regla 3-2-1 de backup – 3 copias, 2 medios, 1 offline. Imagen propia reversionada.
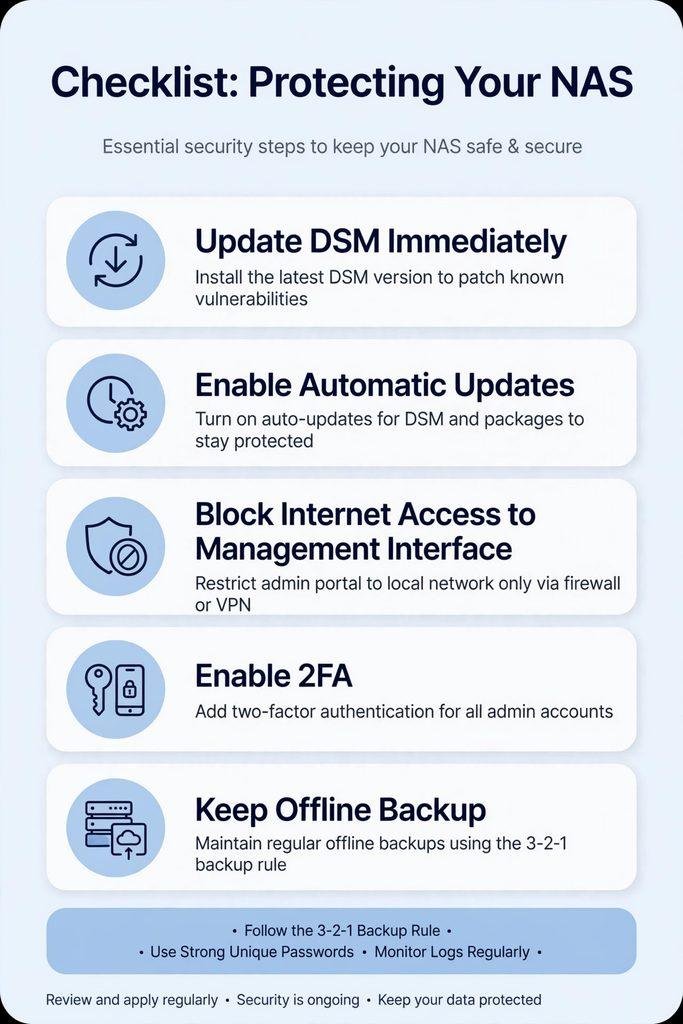
Checklist de protección NAS – 5 pasos. Imagen propia.
Qué NO hacer si ya te cifró
No pagues de inmediato sin asesoría. No formatees. No instales herramientas de “desencriptado mágico” que pisan memoria y borran claves. No apagues si podés mantenerlo aislado (preservá RAM para forense). Sacá fotos, guardá una copia de read-me3.txt y de un archivo cifrado pequeño para análisis. Contactá soporte Synology y un equipo IR.
Predicción
Vamos a ver más campañas contra NAS y switches edge en Q4 2026 y Q1 2027. Con DBIR diciendo que explotación es #1 y con IA generando exploits en horas, el que no tenga auto-update y 3-2-1 real va a sufrir. C3RB3R no va a parar porque hay todavía miles de DSM por debajo de 7.2.2-72806-9 expuestos.