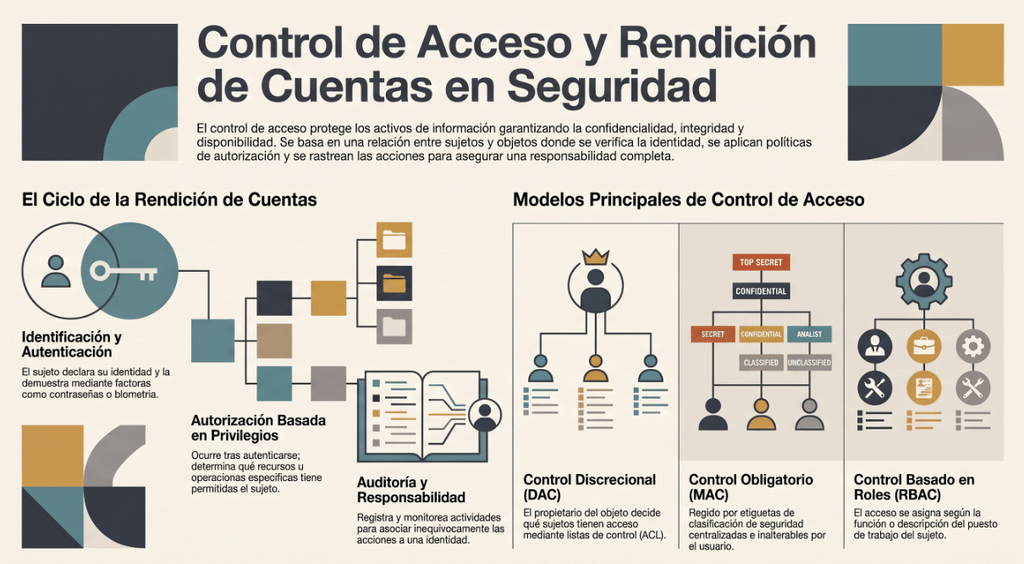
Visión general del control de acceso
El control del acceso a los recursos es uno de los temas centrales de la seguridad. Aborda más que solo controlar qué usuarios pueden acceder a qué archivos o servicios. El control de acceso trata sobre las relaciones entre sujetos y objetos. La transferencia de información de un objeto a un sujeto se llama acceso. Sin embargo, el acceso no es solo un concepto lógico o técnico; no olvides el ámbito físico, donde el acceso puede ser divulgación, uso o proximidad. Un principio fundamental del control de acceso es negar el acceso por defecto si no se concede el acceso específicamente a un sujeto.
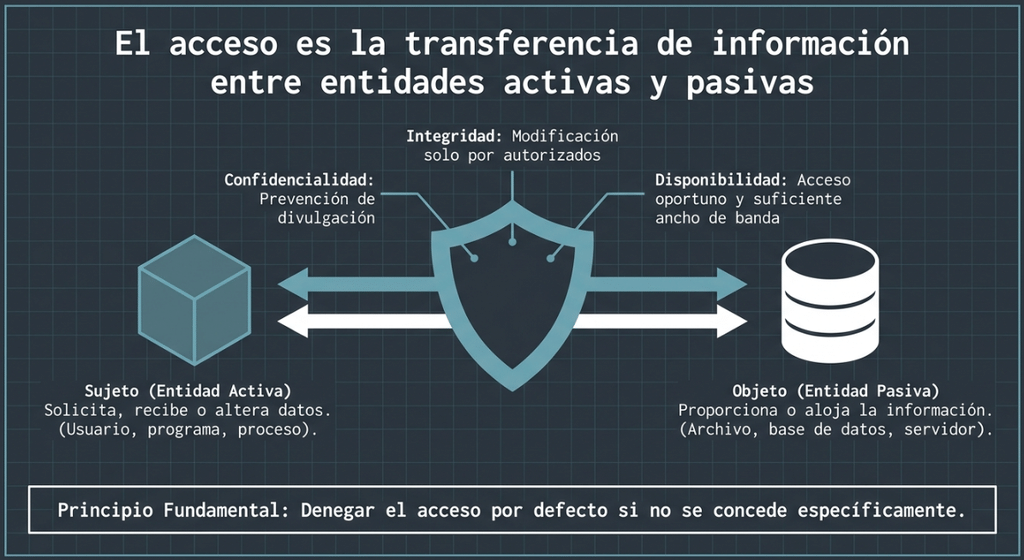
Los sujetos son entidades activas que, mediante el ejercicio del acceso, buscan información o datos de entidades pasivas, u objetos. Un sujeto puede ser usuario, programa, proceso, archivo, computadora, base de datos, etc. Un objeto puede ser un archivo, base de datos, pomputadora, programa, proceso, archivo, impresora, medio de almacenamiento, etc. El sujeto es siempre la entidad que recibe información o datos del objeto. El sujeto también es la entidad que altera la información sobre o los datos almacenados dentro del objeto. El objeto es siempre la entidad que proporciona o aloja la información o datos. Los roles de sujeto y objeto pueden intercambiarse cuando dos entidades, como un programa y una base de datos o un proceso y un archivo, se comunican para realizar una tarea.
Tipos de control de acceso
Los controles de acceso son necesarios para proteger la confidencialidad, integridad y disponibilidad de los objetos (y, por extensión, su información y datos). El término control de acceso se utiliza para describir una amplia gama de controles, desde obligar al usuario a proporcionar un nombre de usuario y contraseña válidos para iniciar sesión hasta impedir que los usuarios accedan a un recurso fuera de su ámbito de acceso.
Tríada CIA
Los principios esenciales de seguridad de confidencialidad, integridad y disponibilidad suelen denominarse la Tríada de la CIA. Todos los controles de seguridad deben abordar estos principios. Cada dominio aborda estos principios de manera única, por lo que es importante entenderlos tanto en términos generales como dentro de cada dominio específico:
- La confidencialidad es el principio de que los objetos no se revelan a sujetos no autorizados.
- La integridad es el principio de que los objetos conservan su veracidad y son modificados intencionadamente solo por sujetos autorizados.
- La disponibilidad es el principio que establece que a los sujetos autorizados se les concede acceso oportuno a objetos con suficiente ancho de banda para realizar la interacción deseada.
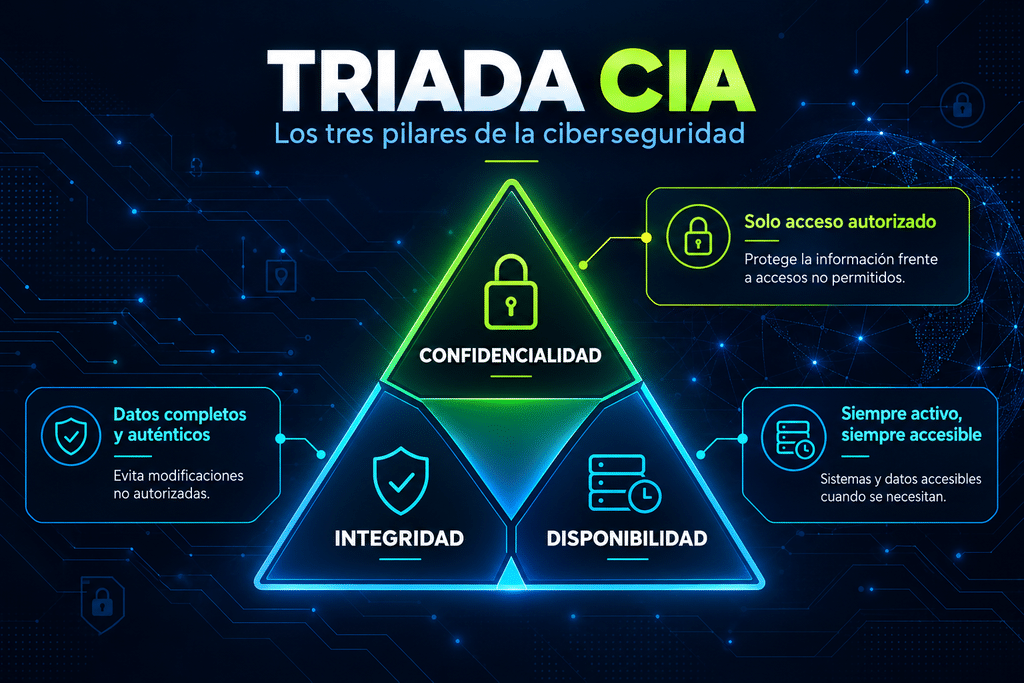
Diferentes mecanismos de seguridad abordan estos tres principios de distintas maneras y ofrecen distintos grados de apoyo o aplicación de estos principios. Los objetos deben ser correctamente clasificados y priorizados para poder desplegar controles de acceso de seguridad adecuados.
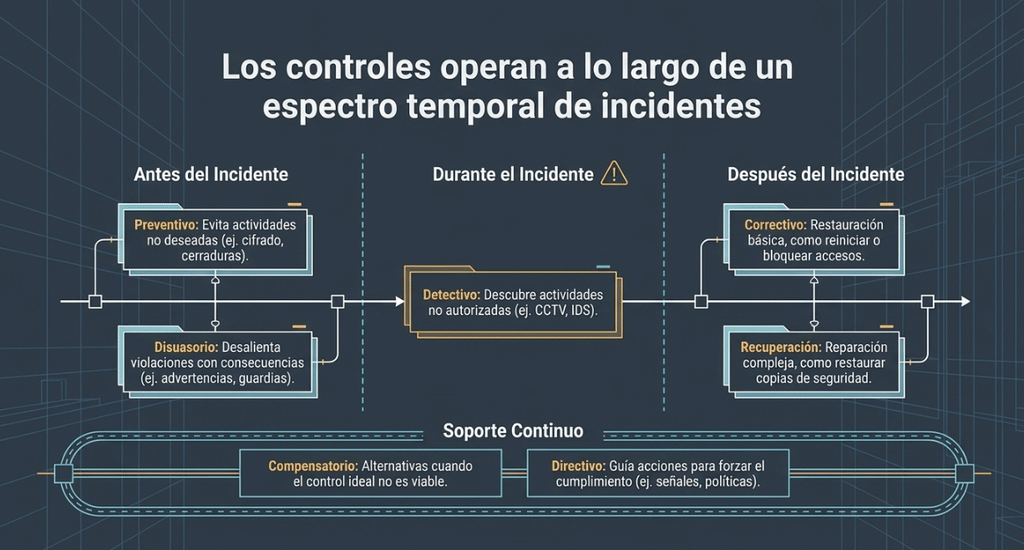
Los controles de acceso pueden dividirse en las siguientes siete categorías de función o propósito. Debes tener en cuenta que algunos mecanismos de seguridad pueden etiquetarse con múltiples categorías de función o propósito.
Control de acceso preventivo
Se despliega un control de acceso preventivo para evitar que ocurran actividades no deseadas o no autorizadas. Ejemplos de controles preventivos incluyen vallas, cerraduras, biometría, iluminación, sistemas de alarma, separación de funciones, rotación de puestos, clasificación de datos, pruebas de penetración, métodos de control de acceso, cifrado, auditoría, presencia de cámaras de seguridad o circuito cerrado de televisión (CCTV), tarjetas inteligentes, devolución de llamadas, políticas de seguridad, formación en concienciación de seguridad y software antivirus.
Control de acceso disuasorio
Un control de acceso disuasorio se despliega para disuadir la violación de las políticas de seguridad. Retoma donde se queda la prevención. No se detiene intentando evitar una acción; en cambio, va más allá y exige consecuencias exactas en caso de intento o de una infracción exitosa. Ejemplos de controles de acceso disuasorio incluyen cerraduras, vallas, placas de seguridad, guardias de seguridad, cámaras de seguridad, alarmas de allanamiento o intrusión, separación de funciones, procedimientos de tareas laborales, formación en concienciación, cifrado, auditoría y cortafuegos.
Control de acceso de detectives
Un control de acceso de detective se despliega para descubrir actividades no deseadas o no autorizadas. A menudo, los controles de detective son controles posteriores y no en tiempo real. Ejemplos de controles de acceso de detectives incluyen guardias de seguridad, perros guardianes, detectores de movimiento, grabación y revisión de eventos vistos por cámaras de seguridad o CCTV, rotación de puestos, pistas de auditoría, sistemas de detección de intrusiones, informes de infracciones, supervisión y revisiones de usuarios, investigaciones de incidentes y sistemas de detección de intrusiones.
Control de acceso correctivo
Un control de acceso correctivo se despliega para restaurar los sistemas a la normalidad después de que haya ocurrido una actividad no deseada o no autorizada. Normalmente, los controles correctivos son de naturaleza sencilla, como terminar el acceso o reiniciar un sistema. Los controles correctivos tienen solo una capacidad mínima para responder a violaciones de acceso. Ejemplos de controles correctivos de acceso incluyen sistemas de detección de intrusiones, soluciones antivirus, alarmas, mantraps, planificación de continuidad del negocio y políticas de seguridad.
Control de acceso a la recuperación
Un control de acceso a la recuperación se despliega para reparar o restaurar recursos, funciones y capacidades tras una violación de las políticas de seguridad. Los controles de recuperación tienen una capacidad más avanzada o compleja para responder a violaciones de acceso que un control correctivo de acceso. Por ejemplo, un control de acceso a la recuperación puede reparar daños así como detener daños adicionales. Ejemplos de controles de acceso a la recuperación incluyen copias de seguridad y restauraciones, sistemas de unidades tolerantes a fallos, agrupación de servidores, software antivirus y backups.
Control de acceso a la compensación
Un control de acceso a la compensación se despliega para ofrecer diversas opciones a otros controles existentes para ayudar en la aplicación y el apoyo de una política de seguridad. Ejemplos de controles de acceso a la compensación incluyen la política de seguridad, la supervisión del personal, la supervisión y los procedimientos de tareas laborales. Los controles de compensación también pueden considerarse controles usados en lugar de controles más deseables o dañinos. Por ejemplo, si no se puede usar un perro guardián debido a la proximidad de una zona residencial, se puede emplear un detector de movimiento con foco y un dispositivo de reproducción de sonido de ladridos.
Control de acceso directivo
Un control de acceso directivo se despliega para dirigir, confinar o controlar las acciones de los sujetos para forzar o fomentar el cumplimiento de las políticas de seguridad. Ejemplos de controles de acceso directos incluyen guardias de seguridad, perros guardianes, políticas de seguridad, notificaciones publicadas, señales de salida de rutas de escape, vigilancia, supervisión, procedimientos de tareas de trabajo y formación en sensibilización.
Los controles de acceso pueden categorizarse aún más según cómo se implementen. En este caso, las categorías son administrativas, lógicas/técnicas o físicas:
Controles de acceso administrativos
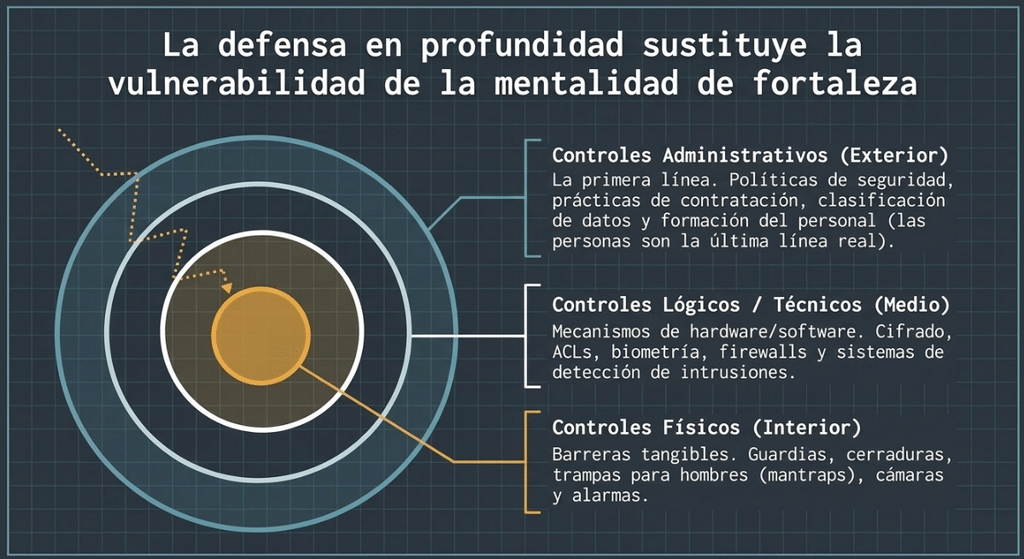
Los controles de acceso administrativos son las políticas y procedimientos definidos por la política de seguridad de una organización para implementar y hacer cumplir el control de acceso general. Los controles de acceso administrativos se centran en dos áreas: personal y prácticas empresariales (por ejemplo, personas y políticas). Ejemplos de controles de acceso administrativos incluyen políticas, procedimientos, prácticas de contratación, verificaciones de antecedentes, clasificación de datos, formación en seguridad, historial de vacaciones, revisiones, supervisión laboral, controles de personal y pruebas.
Controles de acceso lógicos/técnicos
Los controles lógicos de acceso / técnicos de acceso son los mecanismos de hardware o software utilizados para gestionar el acceso a recursos y sistemas y proporcionar protección a dichos recursos y sistemas. Ejemplos de controles lógicos o técnicos de acceso incluyen cifrado, tarjetas inteligentes, contraseñas, biometría, interfaces restringidas, listas de control de acceso (ACLs), protocolos, cortafuegos, routers, sistemas de detección de intrusiones y niveles de recorte.
Controles físicos de acceso
Los controles físicos de acceso son las barreras físicas que se despliegan para evitar el contacto directo con sistemas o partes de una instalación. Ejemplos de controles físicos de acceso incluyen vigilantes, vallas, detectores de movimiento, puertas cerradas, ventanas selladas, luces, cables de protección, cerraduras para portátiles, tarjetas pasadizas, perros guardianes, cámaras de vídeo y alarmas.
Control de acceso en un entorno por capas
Ningún mecanismo único de control de acceso se despliega por sí solo. De hecho, combinar varios tipos de controles de acceso es el único medio por el cual se puede desarrollar un entorno razonablemente seguro. A menudo se despliegan múltiples capas o niveles de controles de acceso para proporcionar seguridad o defensa en profundidad en capas. Esta idea se describe mediante la noción de círculos concéntricos de protección, que propone el concepto de rodear tus activos y recursos con círculos lógicos de protección de seguridad. Así, intrusos o atacantes tendrían que superar múltiples capas de defensas para llegar a los activos protegidos. La seguridad en capas o defensa en profundidad se considera un enfoque más lógico de la seguridad que una mentalidad tradicional de fortaleza. En un enfoque de seguridad con mentalidad de fortaleza, se construye un único muro maestro gigante alrededor de los activos, como los enormes muros de roca de una fortaleza de castillo. El principal defecto de este enfoque es que las grandes estructuras masivas suelen tener pequeñas debilidades y fallos; son difíciles, si no imposibles, de reconfigurar, ajustar o mover; y son fácilmente visibles y evitados por posibles atacantes (encuentran formas más fáciles de entrar en la zona protegida).
En un despliegue de seguridad en capas o en círculos concéntricos de protección, tus activos están rodeados por una capa de protección proporcionada por controles administrativos de acceso, que a su vez está rodeada por una capa de protección compuesta por controles lógicos o técnicos de acceso, que finalmente está rodeada por una capa de protección que incluye controles físicos de acceso. Este concepto de defensa en profundidad resalta dos puntos importantes. Primero, la política de seguridad de una organización proporciona en última instancia la primera o la capa más interna de defensa para tus activos. Sin una política de seguridad, no existe una seguridad real en la que se pueda confiar. Las políticas de seguridad son un elemento de los controles administrativos de acceso. Segundo, las personas son tu última línea de defensa. Las personas o el personal son el otro foco del control administrativo de accesos. Solo con la formación y educación adecuadas tu personal podrá implementar, cumplir y apoyar los elementos de seguridad definidos en tu política de seguridad.
El proceso de rendición de cuentas
Un propósito importante de la seguridad es poder responsabilizar a las personas por las actividades que sus personas en línea (sus cuentas de usuario) realizan dentro del mundo digital de la red informática. El primer paso en este proceso es identificar al sujeto. De hecho, hay varios pasos que conducen a poder responsabilizar a una persona por acciones en línea: identificación, autenticación, autorización, auditoría y rendición de cuentas.
Identificación
La identificación es el proceso mediante el cual un sujeto declara una identidad y se inicia la rendición de cuentas. Un usuario que proporciona un nombre de usuario o un ID de acceso está realizando una identificación. Un PIN o una tarjeta inteligente, en cambio, suelen funcionar como datos o medios de autenticación, según el sistema. Proporcionar un número de ID de proceso también representa el proceso de identificación. Una vez que un sujeto se ha identificado, la identidad es responsable de cualquier acción adicional de ese sujeto. Los sistemas de tecnología de la información (TI) rastrean la actividad por identidades, no por los propios sujetos. Una computadora no distingue a una persona de otra, pero sí sabe que tu cuenta de usuario es diferente a todas las demás.
Autenticación
La autenticación es el proceso de verificar o comprobar que la identidad reclamada es válida. La autenticación requiere que el sujeto proporcione información adicional que corresponda exactamente a la identidad indicada. La forma más común de autenticación es la contraseña, que entra en el primero de tres tipos de información que pueden utilizarse para la autenticación:
Tipo 1 Un factor de autenticación de tipo 1 es algo que conoces. Incluye una contraseña, un número de identificación personal (PIN) o una frase de contraseña. Las preguntas sobre datos personales, como el apellido de soltera de la madre o el color favorito, no deben considerarse un mecanismo de autenticación seguro, porque sus respuestas pueden averiguarse o deducirse.
Tipo 2 Un factor de autenticación de tipo 2 es algo que tienes y controlas, como una llave de seguridad, una tarjeta inteligente o un dispositivo token. La ubicación física o una dirección IP pueden utilizarse como señales contextuales para evaluar el riesgo, pero no equivalen por sí solas a poseer un factor de autenticación.
NOTA: La principal diferencia entre una tarjeta de memoria y una tarjeta inteligente es que una tarjeta de memoria solo se usa para almacenar información, mientras que una tarjeta inteligente tiene la capacidad de procesar datos.
Tipo 3: Un factor de autenticación tipo 3 es algo que eres. Es una parte del cuerpo o una característica física de tu persona. Ejemplos de este factor incluyen huellas dactilares, huellas de voz, patrón de retina, patrón de iris, forma del rostro, topología de la palma, geometría de la mano, y así sucesivamente.
Ningún tipo de factor es siempre más seguro que los demás en todas las circunstancias. La seguridad depende de su implementación, de los ataques posibles y de cómo se combinan los factores. La biometría, por ejemplo, puede verse afectada por ataques de presentación y no debe tratarse automáticamente como más segura que una llave de seguridad o una contraseña.
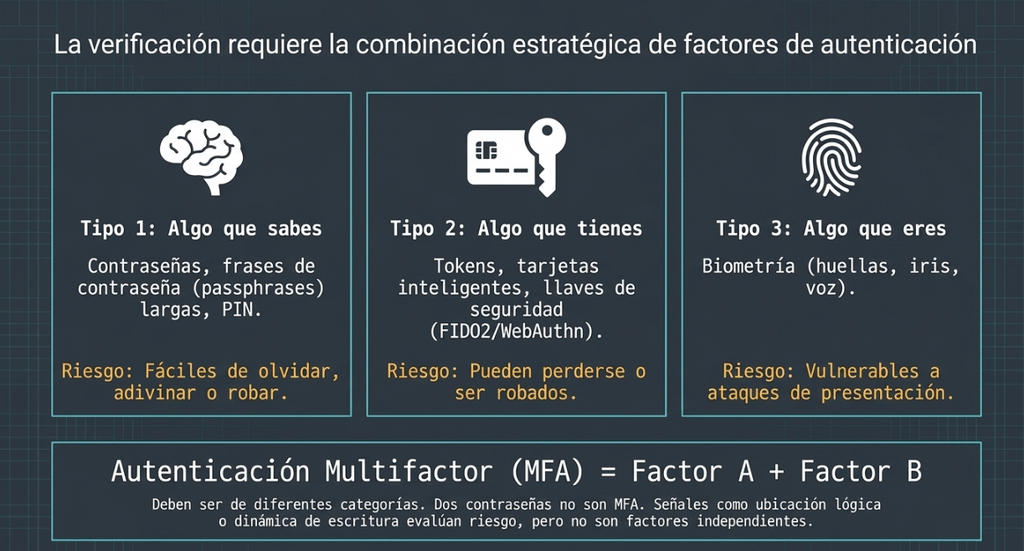
“Algo” y “En algún lugar”
Además de estos tres factores comúnmente reconocidos, hay al menos otros dos. Uno se llama “algo que haces”, como escribir una firma, escribir una frase de paso (dinámica del teclado) o decir una frase. Algo que haces suele estar incluido en la categoría de “algo que eres”, o Tipo 3.
Otro factor, mencionado antes, se llama “en algún lugar donde estés”, como el terminal del sistema desde el que iniciaste sesión o el número de teléfono (identificado por el identificador de llamadas) o el país (identificado por tu dirección IP) desde el que marcaste. Controlar el acceso por ubicación física obliga al sujeto a estar presente en lugar de conectarse de forma remota. En algún lugar a menudo te incluyen en la categoría de “algo que tienes”, o Tipo 2.
Ubicación lógica
La ubicación lógica puede combinar las ideas de “en algún lugar estás”, “algo que tienes” y “algo que conoces”. Un control de acceso de ubicación lógica restringe el acceso en función de algún tipo de identificación lógica, como dirección IP, dirección MAC, tipo de cliente o protocolo utilizado. Sin embargo, cabe señalar que el control lógico de ubicación no debería ser el único factor utilizado, ya que cualquier tipo de información de dirección puede ser falsificada con herramientas de hacking.
El acceso puede restringirse además a fecha y hora del día o por tipo de transacción. El primero impide que el acceso sea aceptado dentro de periodos de tiempo definidos. El segundo es un tipo de control dependiente del contenido o del contexto, donde el acceso es dinámico en función de las transacciones que intenta el sujeto.
Autenticación de múltiples factores
La autenticación de dos factores (2FA) requiere dos factores de categorías diferentes: algo que sabes, algo que tienes o algo que eres. La autenticación multifactor (MFA) requiere dos o más factores. Dos contraseñas, por ejemplo, no constituyen dos factores diferentes. La seguridad también depende de la resistencia de los métodos utilizados frente a ataques como el phishing; siempre que sea posible, conviene preferir métodos resistentes al phishing, como las llaves de seguridad compatibles con FIDO2/WebAuthn.
El concepto detrás de la autenticación de dos factores es que cuando se usan dos factores iguales juntos, la fuerza del sistema no es mayor que uno de los factores usados por separado. Más específicamente, el mismo ataque que podría robar u obtener una instancia del factor podría obtener todas las instancias del factor. Por ejemplo, usar dos contraseñas juntas no es más seguro que usar una sola contraseña, ya que un ataque de desciframiento de contraseñas podría descubrir ambas con un solo ataque exitoso. Sin embargo, cuando se emplean dos o más factores diferentes, deben tener éxito dos o más tipos o métodos distintos de ataque para recopilar todos los elementos relevantes de autenticación. Por ejemplo, si se utilizan una contraseña, un token y un factor biométrico para una única autenticación, entonces una brecha de contraseña, un robo físico y un ataque de duplicación biométrica deben ser exitosos simultáneamente para acceder al sistema.
Una vez que se proporcionan las credenciales de inicio de sesión de la identidad ofrecida y el(los) factor(es) de autenticación(es) al sistema, se comprueban con la base de datos de identidades del sistema. Si se localiza la identidad y se han proporcionado el(los) factor(es) de autenticación(es) correcto(s), entonces el sujeto ha sido autenticado.
Autorización
Una vez autenticado un sujeto, su acceso debe ser autorizado. El proceso de autorización garantiza que la actividad solicitada o el acceso al objeto sea posible dadas las leyes y privilegios asignados a la identidad autenticada (a la que nos referiremos como el sujeto a partir de este momento). La autorización indica en quién se confía para realizar operaciones específicas. En la mayoría de los casos, el sistema evalúa una matriz de control de acceso que compara el sujeto, el objeto y la actividad prevista. Si se permite la acción específica, el sujeto está autorizado. Si la acción específica no está permitida, el sujeto no está autorizado.
Ten en cuenta que el hecho de que un sujeto haya sido identificado y autenticado no significa automáticamente que haya sido autorizado. Es posible que un sujeto esté conectado a una red (identificado y autenticado) pero bloqueado para acceder a un archivo o imprimir en una impresora (por no estar autorizado para realizar esa actividad). La mayoría de los usuarios de red están autorizados a realizar solo un número limitado de actividades en una colección específica de recursos. La identificación y autenticación son aspectos de “todo o nada” del control de acceso. La autorización tiene una amplia gama de variaciones entre todo y nada para cada sujeto u objeto individual dentro del entorno. Un usuario puede ser capaz de leer un archivo pero no eliminarlo. Un usuario puede imprimir un documento pero no alterar la cola de impresión. Un usuario puede iniciar sesión en un sistema pero no acceder a ningún recurso.
Es importante entender las diferencias entre identificación, autenticación y autorización. Aunque son similares y esenciales para todos los mecanismos de seguridad, son distintas y no deben confundirse.
Auditoría y rendición de cuentas
La auditoría es el proceso mediante el cual se rastrean y registran las actividades en línea de cuentas y procesos de usuario. La auditoría produce registros de auditoría. Los registros de auditoría pueden utilizarse para reconstruir eventos y verificar si se violó o no la política o autorización de seguridad. Comparando el contenido de los registros de auditoría con la autorización frente a cuentas de usuario autenticadas, las personas asociadas a cuentas de usuario pueden ser responsables de las acciones en línea significativas de dichas cuentas de usuario. Según el documento del Instituto Nacional de Normas y Tecnología de Requisitos Mínimos de Seguridad (MSR) para Sistemas Operativos Multiusuario (NISTIR 5153), el registro de datos de auditoría debe cumplir con los siguientes requisitos:
- El sistema deberá proporcionar un mecanismo para generar un rastro de auditoría de seguridad que contenga información para apoyar la investigación posterior de pérdidas o irregularidades y la respuesta adecuada de la dirección.
- El sistema proporcionará responsabilidad de extremo a extremo para el usuario por todos los eventos relevantes en materia de seguridad.
- El sistema protegerá la pista de auditoría de seguridad contra accesos no autorizados.
- El sistema debe proporcionar un mecanismo para controlar dinámicamente, durante el funcionamiento normal del sistema, los tipos de eventos registrados.
- El sistema protegerá los mecanismos de control de auditoría frente a accesos no autorizados.
- El sistema, por defecto, hará que se escriba un registro en la pista de auditoría de seguridad para [numerosos eventos específicos relacionados con la seguridad].
- El sistema deberá proporcionar un mecanismo privilegiado para habilitar o deshabilitar el registro de otros eventos en la pista de auditoría de seguridad.
Para cada evento registrado, el registro de auditoría deberá identificar [varios puntos de datos específicos] como mínimo.
- Las cadenas de caracteres introducidas como respuesta a un desafío de contraseña no deben registrarse en la prueba de auditoría de seguridad.
- El mecanismo de control de auditoría deberá proporcionar una opción para habilitar o desactivar el registro de IDs de usuario inválidos durante intentos fallidos de autenticación de usuario.
- Los datos de control de auditoría (por ejemplo, máscaras de eventos de auditoría) sobrevivirán a los reinicios del sistema.
- El sistema deberá proporcionar un mecanismo para la copia automática de archivos de rastros de auditoría de seguridad a un área de almacenamiento alternativa tras un periodo de tiempo especificado por el cliente.
- El sistema deberá proporcionar un mecanismo para la eliminación automática de archivos de rastros de auditoría de seguridad tras un periodo de tiempo especificado por el cliente.
- El sistema permitirá el control del procedimiento en el sitio cuando no se puedan registrar registros de auditoría.
- El sistema proporcionará herramientas para monitorizar las actividades (capturar las pulsaciones de teclas) de terminales o conexiones de red específicas en tiempo real.
Esta lista fue tomada directamente del documento NISTIR 5153. Ha sido editada por motivos de extensión. Consulte el documento NISTIR 5153 en http://csrc.nist.gov.
La política de seguridad de una organización solo puede aplicarse adecuadamente si se mantiene la rendición de cuentas. En otras palabras, la seguridad solo puede mantenerse si los sujetos son responsables de sus acciones. La rendición de cuentas efectiva se basa en la capacidad de demostrar la identidad del sujeto y rastrear sus actividades. Así, la responsabilidad se basa en los conceptos de identificación, autenticación, autorización, control de acceso y auditoría.
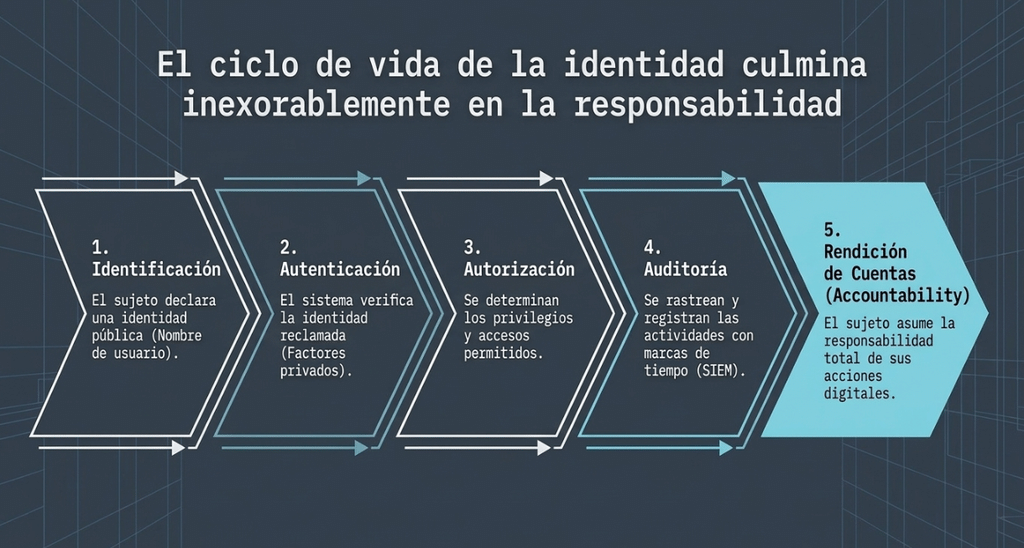
Técnicas de identificación y autenticación
La identificación es un concepto bastante sencillo. Un sujeto debe proporcionar una identidad a un sistema para iniciar los procesos de autenticación, autorización y responsabilidad. Proporcionar una identidad puede ser escribir un nombre de usuario, pasar una tarjeta inteligente, agitar un dispositivo de token, pronunciar una frase o posicionar tu rostro, mano o dedo para una cámara o dispositivo de escaneo. Sin identidad, un sistema no tiene forma de correlacionar un factor de autenticación con el sujeto. La identidad de un sujeto suele considerarse información pública.
La autenticación verifica la identidad del sujeto comparando uno o más factores con la base de datos de identidades válidas (cuentas de usuario). El factor de autenticación utilizado para verificar la identidad se considera típicamente información privada. La capacidad del sujeto y del sistema para mantener el secreto de los factores de autenticación de las identidades refleja directamente el nivel de seguridad de ese sistema.
La identificación y la autenticación siempre están juntas como un proceso único de dos pasos. Proporcionar una identidad es el primer paso y proporcionar el(los) factor(es) de autenticación es el paso dos. Sin ambos, un sujeto no puede acceder a un sistema: ninguno de los dos elementos por sí solo es útil.
Existen varios tipos de información de autenticación que un sujeto puede proporcionar (por ejemplo, algo que conoces, algo que tienes, etc.). Cada técnica o factor de autenticación tiene sus ventajas e inconvenientes únicos. Por tanto, es importante evaluar cada mecanismo a la luz del entorno en el que se desplegará para determinar la viabilidad.
Contraseñas
- La técnica de autenticación más común es el uso de contraseñas, pero también se consideran la forma de protección más débil. Las contraseñas son mecanismos de seguridad deficientes por varias razones, entre ellas las siguientes:
- Los usuarios suelen elegir contraseñas fáciles de recordar y, por tanto, fáciles de adivinar o descifrar.
- Las contraseñas generadas aleatoriamente son difíciles de recordar, por lo que muchos usuarios las anotan. Las contraseñas se comparten, apuntan y olvidan fácilmente.
- Las contraseñas pueden ser robadas por muchos medios, incluyendo observación, grabación y reproducción, y robo de bases de datos de seguridad.
- Las contraseñas suelen transmitirse en texto claro o con protocolos de cifrado fácilmente rompibles.
- Las bases de datos de contraseñas suelen almacenarse en ubicaciones en línea accesibles públicamente.
- Las contraseñas cortas pueden descubrirse rápidamente en ataques de fuerza bruta.
Selección de contraseñas
Las contraseñas pueden ser efectivas si se seleccionan de forma inteligente y se gestionan correctamente. Existen dos tipos de contraseñas: estáticas y dinámicas. Las contraseñas estáticas siempre permanecen iguales. Las contraseñas dinámicas cambian tras un intervalo de tiempo o uso especificado.
Las contraseñas de un solo uso o contraseñas de un solo uso son una variante de las contraseñas dinámicas que cambian cada vez que se usan. Las contraseñas de un solo uso pueden reducir el riesgo de reutilización de credenciales, pero no son el método más fuerte en todos los escenarios: los códigos OTP pueden ser interceptados o retransmitidos mediante phishing. Los humanos no tienen la capacidad de recordar una serie infinita de largas cadenas de caracteres aleatorias, que solo tienen un uso de un solo intento antes de expirar. Así, las contraseñas de un solo uso suelen implementarse como factores de Tipo 2 mediante un dispositivo de procesamiento conocido como token
No se recomienda exigir cambios periódicos arbitrarios de contraseña. Los cambios deben exigirse cuando haya indicios de compromiso, exposición o reutilización indebida. Para reducir el riesgo, se deben utilizar contraseñas largas y únicas, gestores de contraseñas, listas de contraseñas comunes o comprometidas y controles contra intentos automatizados de acceso.
En algunos entornos, las contraseñas iniciales de las cuentas de usuario se generan automáticamente. A menudo, la contraseña generada es una forma de contraseña de composición. Una contraseña de composición es una contraseña construida a partir de dos o más palabras no relacionadas unidas con un número o símbolo intermedio. Las contraseñas de composición son fáciles de generar para las computadoras, pero no deben usarse durante largos periodos de tiempo porque son vulnerables a ataques de adivinanza de contraseñas. Si se descubre el algoritmo de contraseñas generadas por computadoras, todas las contraseñas creadas por el sistema corren el riesgo de ser comprometidas.
Un mecanismo de contraseña que es algo más eficaz que una contraseña básica es la frase de contraseña. Una frase de paso es una cadena de caracteres que suele ser mucho más larga que una contraseña. Una vez introducida la frase, el sistema la convierte en una contraseña virtual para que la utilice el proceso de autenticación. Las frases de paso suelen ser frases en lenguaje natural modificadas para permitir una memorización simplificada. Aquí tienes un ejemplo: “Ella $ell$ C shells ByE the c-shor.” Usar una frase de contraseña tiene varios beneficios. Es difícil descifrar una frase de paso usando una herramienta de fuerza bruta y la frase de contraseña fomenta el uso de una contraseña con numerosos caracteres, aunque sigue siendo fácil de recordar.
Las preguntas de seguridad o contraseñas cognitivas (por ejemplo, preguntar la fecha de nacimiento o el nombre de la primera mascota) no deben utilizarse como factor de autenticación fiable ni como mecanismo principal de recuperación de cuentas. Sus respuestas pueden obtenerse mediante redes sociales, filtraciones de datos o ingeniería social. Es preferible utilizar mecanismos de recuperación seguros, como códigos de recuperación protegidos, llaves de seguridad adicionales o procesos de verificación de identidad adecuados al riesgo.
Las políticas de contraseñas deben priorizar la longitud, la unicidad y la resistencia a la adivinación. No se recomienda exigir combinaciones arbitrarias de mayúsculas, minúsculas, números y símbolos ni cambios periódicos sin motivo. Se deben bloquear las contraseñas comunes, previsibles o comprometidas, permitir frases de contraseña largas y evitar la reutilización entre servicios.
Sin embargo, incluso con restricciones estrictas impuestas por el software , aún se pueden crear contraseñas fácilmente adivinables o descifradas. La política de seguridad de una organización debe definir claramente tanto la necesidad de contraseñas fuertes como lo que es una contraseña fuerte. Los usuarios deben estar formados en seguridad para respetar la política de seguridad de la organización y cumplir con sus requisitos. Si las contraseñas son creadas por usuarios finales, ofrece sugerencias como las siguientes para crear contraseñas fuertes:
Utiliza contraseñas largas y únicas para cada servicio; un gestor de contraseñas ayuda a generarlas y almacenarlas.
- Evita contraseñas comunes, previsibles, reutilizadas o basadas en información personal.
- No dependas de sustituir letras por números o símbolos de forma previsible; esas transformaciones son conocidas por los atacantes.
- Cuando el sistema lo permita, utiliza una frase de contraseña larga y fácil de recordar.
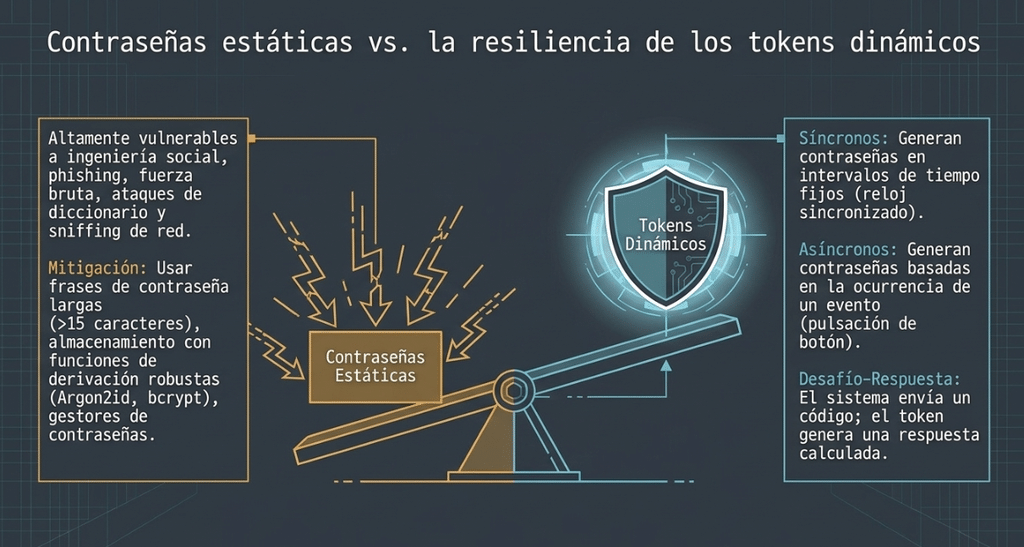
Seguridad de contraseñas
Cuando un usuario malicioso o atacante busca obtener contraseñas, existen varios métodos que pueden emplear, incluyendo análisis de tráfico de red, acceso a archivos de contraseñas, ataques por fuerza bruta, ataques a diccionario e ingeniería social. El análisis de tráfico de red (también conocido como sniffing) es el proceso de capturar tráfico de red cuando un usuario introduce una contraseña para autenticación.
Una vez descubierta la contraseña, el atacante intenta reproducir el paquete que contiene la contraseña contra la red para obtener acceso. Si un atacante puede acceder al archivo de la base de datos de contraseñas, este puede ser copiado y se puede usar una herramienta de desciframiento de contraseñas contra él para extraer nombres de usuario y contraseñas. Los ataques por fuerza bruta y diccionario son tipos de ataques con contraseñas que pueden llevarse a cabo contra un archivo de base de datos de contraseñas robado o contra el prompt de inicio de sesión de un sistema.
En un ataque de diccionario, el atacante utiliza un script con contraseñas comunes y palabras de diccionario para intentar descubrir la contraseña de una cuenta. En un ataque de fuerza bruta, se utiliza una prueba sistemática de todas las combinaciones posibles de caracteres para descubrir la contraseña de una cuenta. Finalmente, un ataque híbrido intenta un ataque de diccionario y luego realiza un tipo de ataque de fuerza bruta.
El ataque de fuerza bruta posterior se utiliza para añadir caracteres prefijo o sufijo a las contraseñas del diccionario para descubrir contraseñas construidas con un solo nivel, contraseñas construidas con dos potencias, y así sucesivamente. Una contraseña construida mejorada es una contraseña con una diferencia de un carácter respecto a su forma actual en el diccionario. Por ejemplo, “password1” es una vez superior a “password”, y por lo tanto “Password”, “1password” y “passXword.”
No importa qué tipo de ataque de contraseña se utilice, solo se requiere acceso de lectura a la base de datos de contraseñas. No se requiere acceso por escritura. Por lo tanto, se puede emplear un mayor número de cuentas de usuario para lanzar ataques de descifrado de contraseñas. Desde la perspectiva de un intruso, esto hace que encontrar una cuenta de usuario débil sea más atractivo que tener que atacar directamente al administrador o a la cuenta raíz para obtener acceso al sistema.
Un ataque de ingeniería social es un intento de un atacante de obtener capacidades de inicio de sesión engañando a un usuario, generalmente por teléfono, para que realice acciones específicas en el sistema, como cambiar la contraseña de un ejecutivo que está en la carretera o crear una cuenta de usuario para un nuevo empleado ficticio.
Existen varias formas de mejorar la seguridad de las contraseñas.
El bloqueo o la limitación de intentos puede ayudar a frenar ataques de adivinación, pero un bloqueo rígido también puede permitir ataques de denegación de servicio contra usuarios legítimos. Debe combinarse con limitación de velocidad, detección de patrones, controles adaptativos y alertas, según el riesgo. Una vez alcanzado el límite de intentos de inicio de sesión, se muestra un mensaje que muestra la hora, fecha y ubicación (nombre del equipo o dirección IP) del último intento exitoso o fallido de inicio de sesión. Los usuarios que sospechen que su cuenta está siendo atacada o ha sido comprometida pueden informar al administrador del sistema. La auditoría puede configurarse para rastrear el éxito y el fracaso del inicio de sesión. Un sistema de detección de intrusiones puede identificar fácilmente ataques por prompt de inicio de sesión y notificar a los administradores.
- Existen otras opciones para mejorar la seguridad que ofrece la autenticación por contraseña:
- Almacena las contraseñas mediante funciones de derivación de claves diseñadas para contraseñas, con sal única y parámetros adecuados; por ejemplo, Argon2id, scrypt o bcrypt, según las capacidades y recomendaciones de la plataforma.
- No almacenes contraseñas en texto claro ni mediante un hash rápido sin protección específica.
- Nunca permitas que las contraseñas se transmitan por la red en texto claro o con cifrado débil.
- Utiliza herramientas de verificación de contraseñas y herramientas de desciframiento de contraseñas contra tu propio archivo de base de datos de contraseñas.
- Exige que se cambien las contraseñas débiles o descubiertas.
- Desactiva cuentas de usuario por periodos cortos de inactividad, como una semana o un mes.
- Elimina cuentas de usuario que ya no se usan.
- Forma adecuadamente a los usuarios sobre la necesidad de mantener la seguridad y el uso de contraseñas fuertes. Advertir sobre escribir o compartir contraseñas.
- Ofrece consejos para evitar el uso de hombros o el registro de teclado para capturar contraseñas.
Ofrece consejos y recomendaciones sobre cómo crear contraseñas fuertes, como las siguientes:
- Exigir el cambio de contraseña cuando existan indicios de compromiso o exposición.
- No imponer cambios periódicos arbitrarios, incluso en entornos sensibles, sin una justificación de riesgo específica.
- Las contraseñas deben ocultarse por defecto al introducirlas, pero puede ofrecerse una opción explícita para mostrarlas temporalmente y reducir errores de escritura, siempre que no se expongan a terceros ni se registren.
- Las contraseñas largas suelen resistir mejor los ataques de adivinación, siempre que no sean previsibles ni se reutilicen.
- Para una contraseña utilizada como único factor, NIST SP 800-63B-4 establece un mínimo de 15 caracteres; los verificadores pueden permitir contraseñas de al menos 64 caracteres.
- No es necesario prohibir anotarlas en cualquier circunstancia: es preferible almacenarlas en un gestor de contraseñas seguro.
- Para cuentas privilegiadas, deben aplicarse controles adicionales y mecanismos de autenticación fuertes.
- Crea listas de contraseñas que los usuarios deberían evitar.
- Las contraseñas fáciles de memorizar suelen ser fácilmente detectadas por herramientas de desciframiento.
- Si se compromete una cuenta privilegiada, deben cambiarse sus credenciales y las de otras cuentas solo cuando exista evidencia o riesgo razonable de que también hayan quedado expuestas; además, deben investigarse el alcance y la persistencia del incidente. (En un entorno de alta seguridad, un sistema comprometido nunca podrá volver a ser completamente confiable. Por tanto, puede requerir formatear los discos y reconstruir todo el sistema desde cero.)
- Las contraseñas deben entregarse en persona después de que el usuario haya demostrado su identidad. Nunca envíes contraseñas por correo electrónico.
Biometría
Otra técnica común de autenticación e identificación es el uso de factores biométricos. Los factores biométricos entran en la categoría de autenticación de tipo 3 de “algo que eres”. Un factor biométrico es una característica conductual o fisiológica única de cada sujeto. Existen muchos tipos de factores biométricos, incluyendo huellas dactilares, escaneos faciales, escaneos de iris, escaneos de retina, escaneos depalma (también conocidos como topografía de la palma o geografía de la palma), geometría de la mano, patrones de corazón/pulso, patrones de voz, dinámica de firma y patrones de pulsaciones (dinámica de pulsaciones).
Hablemos de estos factores biométricos con más detalle, teniendo en cuenta la parte del cuerpo humano que utilizan y la información que cada uno cuantifica para realizar la identificación más precisa posible.
Huellas dactilares
Los patrones macroscópicos (visibles a simple vista) en el último dedo de los dedos y los pulgares son lo que hace que la identificación digital sea tan eficaz para la seguridad. Un tipo de identificación conocida como comparación minuciosa examina la vista microscópica de las yemas de los dedos. Desafortunadamente, la coincidencia minuciosa se ve afectada por pequeños cambios en el dedo, incluyendo temperatura, presión y daños superficiales menores (como deslizar los dedos por una superficie rugosa).
Escaneos faciales
Los escaneos faciales utilizan patrones geométricos de rostros para su detección y reconocimiento. Emplean la tecnología de reconocimiento conocida como eigenfeatures (métricas faciales) o eigenfaces. (La palabra alemana eigen se refiere a las matemáticas recursivas utilizadas para analizar características numéricas intrínsecas o únicas.)
Escaneos de iris
Centrándose en el área de color alrededor de la pupila. La precisión de los escaneos de iris depende del sensor, el algoritmo y las condiciones de uso. No debe asignarse un puesto fijo de precisión ni afirmarse que todos los sistemas se comportan igual con gemelos idénticos. Los escaneos de iris suelen reconocerse por tener una vida útil de autenticación más larga que cualquier otro factor biométrico. Esto se debe a que el iris permanece relativamente inalterado durante toda la vida de una persona (salvo daño ocular o enfermedad). Todos los demás tipos de factores biométricos son más vulnerables y más propensos a cambiar con el tiempo. Los escaneos de iris se consideran aceptables por los usuarios generales porque no implican contacto directo con el lector y no revelan información médica personal.
Escáneres de retina.
Analizan el patrón de los vasos sanguíneos en la parte posterior del ojo. Son una modalidad especializada y no puede afirmarse que sea universalmente la más precisa. Su aceptación depende del equipo y del contexto; cualquier uso biométrico debe evaluar privacidad, seguridad, accesibilidad y posibles errores.
Escaneos de palma
(también conocidos como topografía o geografía de palmas) Los escaneos de palma utilizan toda la zona de la mano, incluyendo la palma y los dedos. Los escaneos de palma funcionan como una huella del tamaño de una mano analizando las ranuras, crestas y pliegues, así como las propias huellas.
Geometría de la mano
La geometría de la mano reconoce las dimensiones físicas de la mano. Esto incluye el ancho y la longitud de la palma y los dedos. Esto puede ser una solución mecánica o gráfica de borde de imagen (silueta visual).
Los escaneos cutáneos no se utilizan como forma de autenticación biométrica porque no pueden usarse para diferenciar entre todas las personas.
Patrones cardíacos/pulso
Esto consiste en medir el pulso o latido del usuario para asegurarse de que una persona real está proporcionando el factor biométrico. Esto suele emplearse como biométrico secundario para apoyar uno de los otros tipos.
Reconocimiento de patrones de voz
Este tipo de autenticación biométrica se basa en el sonido de la voz hablada del sujeto. Esto es diferente del reconocimiento de voz, que extrae comunicaciones del sonido (software de dictado automático). En otras palabras, el reconocimiento de patrones de voz diferencia entre la voz de una persona y otra, mientras que el reconocimiento de voz diferencia entre palabras dentro de la voz de cualquier persona.
Se suele considerar que el reconocimiento de patrones de voz tiene numerosos beneficios, como su fiabilidad y su función como factor biométrico “natural”. Sin embargo, la idea del reconocimiento de voz suele confundirse con el reconocimiento de patrones de voz. Recuerda, el reconocimiento de patrones de voz diferencia entre la voz de una persona y otra, mientras que el reconocimiento de voz diferencia entre palabras dentro de la voz de cualquier persona. Los beneficios del reconocimiento de voz incluyen flexibilidad, operación manos libres y ojos libres, reducción del tiempo de introducción de datos, eliminación de errores ortográficos y mayor precisión de los datos.
Dinámica de la firma
Esto reconoce cómo un sujeto escribe una cadena de caracteres. La dinámica de la firma examina cómo el sujeto realiza el acto de escribir, así como las características de la muestra escrita resultante. El éxito de la dinámica de la firma depende de la presión del bolígrafo, el patrón de trazo, la longitud del trazo y los momentos en que el bolígrafo se levanta del papel. Sin embargo, la velocidad con la que se crea la muestra escrita suele no ser un factor importante.
Patrones de pulsación (dinámica de pulsaciones)
Los patrones de pulsaciones miden cómo un sujeto utiliza un teclado analizando el tiempo de vuelo y el tiempo de permanencia. El tiempo de vuelo es el tiempo que pasa entre pulsaciones de tecla y el tiempo de permanencia es el tiempo que se mantiene pulsada una tecla. Usar patrones de pulsación es económico, no intrusivo y a menudo transparente para el usuario (tanto para el uso como para la inscripción). Desafortunadamente, el uso de patrones de pulsación para seguridad está sujeto a variaciones enormes. Cambios simples en el comportamiento del usuario afectan mucho a esta autenticación biométrica, como usar solo una mano, estar frío, estar de pie en lugar de sentado, cambiar de teclado y tener una mano o dedo lesionado.
Los factores biométricos pueden utilizarse como técnica de identificación o autenticación. Utilizar un factor biométrico en lugar de un nombre de usuario o ID de cuenta como factor de identificación requiere una búsqueda uno a varios del patrón biométrico ofrecido en la base de datos almacenada de patrones inscritos y autorizados. Como técnica de identificación, los factores biométricos se utilizan en los controles físicos de acceso. Utilizar un factor biométrico como técnica de autenticación requiere una coincidencia uno a uno del patrón biométrico ofrecido con el patrón almacenado para la identidad del sujeto ofrecido. Como técnica de autenticación, los factores biométricos se utilizan en los controles lógicos de acceso.
El uso de la biometría promete una identificación universalmente única para cada persona en el planeta. Desafortunadamente, la tecnología biométrica aún no ha cumplido esta promesa. Para que los factores biométricos sean útiles, deben ser extremadamente sensibles. El aspecto más importante de un dispositivo biométrico es su precisión. Para usar la biometría como mecanismo de identificación, un dispositivo biométrico debe ser capaz de leer información muy minuciosa, como las variaciones en los vasos sanguíneos de la retina de una persona o los tonos y timbres de su voz. Como la mayoría de las personas son básicamente similares, el nivel de detalle necesario para autenticar a un sujeto suele dar lugar a falsos negativos y falsos positivos.
Calificaciones de factores biométricos
Los dispositivos biométricos se valoran por su rendimiento frente a condiciones de autenticación de falsos negativos y falsos positivos. La mayoría de los dispositivos biométricos tienen un ajuste de sensibilidad para poder ajustarse para ser más o menos sensibles. Cuando un dispositivo biométrico es demasiado sensible, se produce un error de Tipo 1. Un error de Tipo 1 ocurre cuando un sujeto válido no está autenticado.
La proporción de errores de Tipo 1 respecto a autenticaciones válidas se conoce como la Tasa de Rechazo de Falsos (FRR). Cuando un dispositivo biométrico no es lo suficientemente sensible, se produce un error de Tipo 2. Un error de Tipo 2 ocurre cuando un sujeto inválido es autenticado. La proporción de errores de Tipo 2 respecto a autenticaciones válidas se conoce como Tasa de Falsa Aceptación (FAR). El FRR y el FAR suelen representarse en un gráfico que muestra el nivel de ajuste de sensibilidad frente al porcentaje de errores FRR y FAR (véase la Figura 1.1). El punto en el que el FRR y el FAR son iguales se conoce como la Tasa de Error de Cruce (CER).
El nivel CER se utiliza como un punto estándar de evaluación desde el que medir el rendimiento de un dispositivo biométrico. El CER se utiliza para un único propósito: comparar la precisión de dispositivos biométricos similares (aquellos que se centran en el mismo factor biométrico) de diferentes proveedores o modelos distintos del mismo fabricante. En el gráfico CER, el dispositivo con la CER más baja es en general el más preciso. En algunas situaciones, se prefiere tener un dispositivo más sensible que la tasa del CER, como con un detector de metales en un aeropuerto.
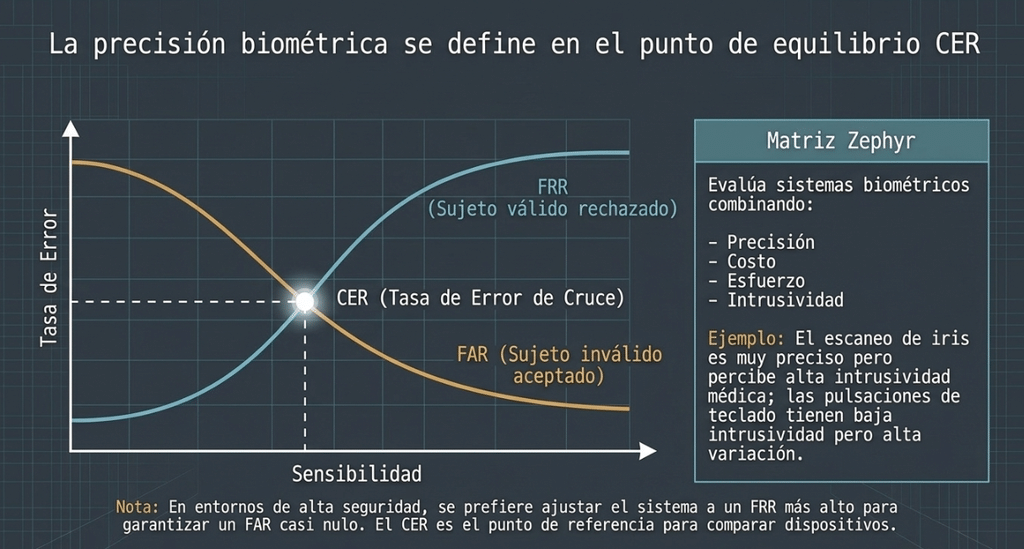
Gráfico de errores FRR y FAR que indica el punto CER. Fuente propia (via Gemini =))
Registro biométrico
Además de los problemas de sensibilidad de los dispositivos biométricos, existen varios otros factores que pueden hacer que sean menos efectivos, a saber, el tiempo de inscripción, la tasa de rendimiento y la aceptación. Para que un dispositivo biométrico funcione como mecanismo de identificación o autenticación, el sujeto debe estar inscrito o registrado.
Esto significa que el factor biométrico del sujeto debe ser muestreado y almacenado en la base de datos del dispositivo. La muestra almacenada de un factor biométrico se denomina perfil de referencia o plantilla de referencia. El tiempo necesario para escanear y almacenar un factor biométrico varía mucho según la característica física o de rendimiento que se utilice.
Cuanto más tiempo tarde en inscribirse en un mecanismo biométrico, menos acepta la comunidad de usuarios la molestia. En general, los tiempos de inscripción superiores a dos minutos son inaceptables. Si se utiliza una característica biométrica que cambia con el tiempo, como los tonos de voz, vello facial o patrón de firma de una persona, el registro debe repetirse a intervalos regulares.
Una vez inscritos los sujetos, el tiempo que el sistema necesita para escanearlos y procesarlos es la tasa de rendimiento. Cuanto más compleja o detallada sea la característica biométrica, más tiempo llevará el procesamiento.
Los sujetos suelen aceptar una tasa de rendimiento de unos seis segundos o menos.
La aceptación por parte de un sujeto de un mecanismo de seguridad depende de muchas percepciones subjetivas, incluyendo la privacidad, la invasividad y el malestar psicológico y físico. Los sujetos pueden preocuparse por la transferencia de fluidos corporales o por la revelación de problemas de salud a través de los dispositivos de escaneo biométrico.
Uso biométrico adecuado
Al seleccionar una solución biométrica para un entorno específico, deben considerarse numerosos aspectos. Estos aspectos incluyen qué tipo de factor biométrico es el más adecuado para tu entorno, así como la eficacia y aceptabilidad del factor biométrico. Al comparar diferentes tipos de factores biométricos, a menudo se utiliza una tabla Zephyr. Una carta Zephyr clasifica varios aspectos, funciones o características de diferentes biometrías en un único diagrama fácil de leer
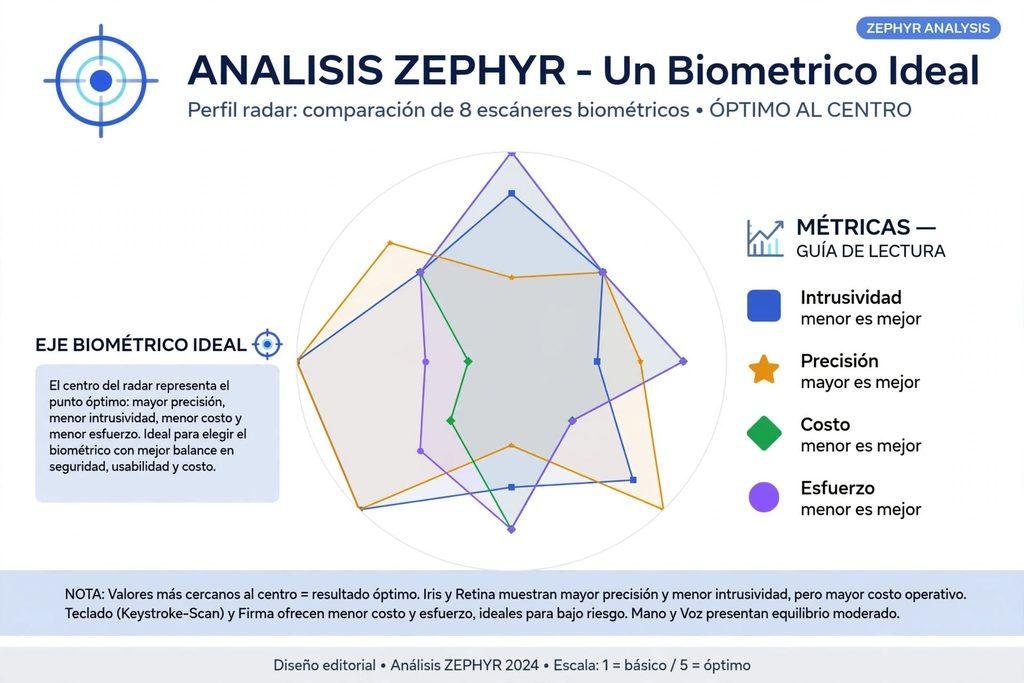
La efectividad de la biometría depende de la precisión de un tipo de factor biométrico en comparación con otros. Aquí tienes un orden comúnmente aceptado de eficacia de mayor a menor:
- Escaneo de la palma
- Geometría manual
- Escaneo de iris
- Patrón de retina
- Huella digital
- Verificación de voz
- Reconocimiento facial
- Dinámica de la firma
- Dinámica de pulsaciones
La aceptación de la biometría es una valoración de lo bien que las personas aceptan el uso de factores biométricos específicos en su entorno. La valoración de aceptación incorpora la visión de una persona sobre lo invasivo y fácil de usar que es un tipo específico de factor biométrico y el nivel de riesgo para la salud que representa. Aquí tienes un orden comúnmente aceptado de nivel de aceptación de mayor a menor:
- Escaneo de iris
- Dinámica de pulsaciones
- Dinámica de la firma
- Verificación de voz
- Reconocimiento facial
- Huella digital
- Escaneo de la palma
- Geometría manual
- Patrón de retina
Tokens
Los tokens (o tokens inteligentes) son dispositivos generadores de contraseñas que los sujetos deben llevar consigo. Un dispositivo token es un ejemplo de factor Tipo 2, o “algo que tienes”. Un token puede ser un dispositivo con contraseña estática, como una tarjeta ATM u otra tarjeta de memoria. Para usar una tarjeta ATM, debes proporcionar el token (la propia tarjeta ATM) y tu PIN. Los tokens también pueden ser dispositivos de contraseña de uso único o dinámicos que se parecen un poco a pequeñas calculadoras o incluso tarjetas inteligentes. El dispositivo muestra una cadena de caracteres (una contraseña) para que los introduzcas en el sistema.
Existen cuatro tipos de dispositivos de token:
- Tokens estáticos
- Tokens de contraseña dinámica síncrona
- Tokens de contraseña dinámica asíncrona
- Tokens de respuesta a desafío
Un token estático puede ser una tarjeta de acceso, una tarjeta inteligente, un dongle de RAM USB o incluso algo tan simple como una llave para operar un candado físico. Los tokens estáticos ofrecen un medio físico para proporcionar identidad. Los tokens estáticos aún requieren un factor adicional para proporcionar autenticación, como una contraseña o un factor biométrico.
La mayoría de los tokens estáticos de dispositivos alojan una clave criptográfica, como una clave privada, firma digital o credenciales de inicio de sesión cifradas. La clave criptográfica puede usarse como identificador o como mecanismo de autenticación. La clave criptográfica es mucho más fuerte que una contraseña porque está pre-cifrada usando un protocolo de cifrado fuerte, es significativamente más larga y reside únicamente en el token. Los tokens estáticos se usan más a menudo como dispositivos de identificación que como factores de autenticación.
Un token de contraseña dinámica síncrona genera contraseñas en intervalos de tiempo fijos. Los tokens de intervalo de tiempo requieren que el reloj del servidor de autenticación y el reloj del dispositivo token estén sincronizados. La contraseña generada se introduce en el sistema mediante el sujeto junto con un PIN, frase de contraseña o contraseña. La contraseña generada proporciona la identificación y el PIN/contraseña proporciona la autenticación.
Un token de contraseña dinámica asíncrono genera contraseñas basadas en la ocurrencia de un evento. Un token de evento requiere que el sujeto pulse una tecla en el token y en el servidor de autenticación. Esta acción avanza al siguiente valor de contraseña. La contraseña generada y el PIN, frase de contraseña o contraseña del sujeto se introducen en el sistema para autenticación.
Generadores de contraseñas de un solo uso
Como comentamos antes, las contraseñas de un solo uso son contraseñas dinámicas que cambian cada vez que se usan. Pueden ser muy efectivas para fines de seguridad, salvo que los humanos rara vez tienen la capacidad de recordar contraseñas que cambian con tanta frecuencia. Los generadores de contraseñas de un solo uso crean las contraseñas para tus usuarios y hacen que las de un solo uso sean razonables de desplegar.
Los usuarios solo necesitan poseer el dispositivo token (el generador de contraseñas), conocer el procedimiento de inicio de sesión y posiblemente haber memorizado un PIN corto, dependiendo del generador que utilices. Con los sistemas de autenticación basados en dispositivos, un entorno puede beneficiarse de la potencia de las contraseñas de un solo uso sin suponer una gran carga de memorización para los usuarios.
Los cinco sistemas de generador de contraseñas de un solo uso ampliamente reconocidos son síncronos, síncronos con PIN, asíncronos, asíncronos con PIN y síncronos de transacciones. Los sistemas con un PIN en su nombre simplemente requieren introducir una secuencia adicional de claves memorizadas para completar el proceso de autenticación.
Los tokens de desafío-respuesta generan contraseñas o respuestas basadas en instrucciones del sistema de autenticación. El sistema de autenticación muestra un desafío, normalmente en forma de código o frase de paso. Este desafío se introduce en el dispositivo de token. El token genera una respuesta basada en el desafío, y luego la respuesta se introduce en el sistema para su autenticación.
Utilizar sistemas de autenticación por token es una medida de seguridad mucho más fuerte que usar solo la autenticación por contraseña. Los sistemas de token utilizan dos o más factores para establecer la identidad y proporcionar autenticación. Además de conocer el nombre de usuario, contraseña, PIN, código, etc., el sujeto debe estar en posesión física del dispositivo token.
Sin embargo, los sistemas de tokens sí tienen fallos. Si la batería se agota o el dispositivo se estropea, el sujeto no puede acceder a ella. Los dispositivos de token pueden perderse o ser robados. Los tokens deben almacenarse y gestionarse de forma inteligente porque, una vez que un sistema de token se ve comprometido, puede ser difícil y costoso de reemplazar.
Además, los factores humanos pueden hacer que los tokens sean menos seguros de lo que están diseñados para ser. En primer lugar, si el usuario escribe su código de acceso o PIN en el dispositivo de token, la seguridad del sistema de tokens se ve comprometida. Los usuarios deben entender que prestar un token y un PIN, incluso a un compañero, es una violación de la seguridad.
Entradas
La autenticación de billetes es un mecanismo que emplea a una entidad externa para demostrar la identificación y proporcionar autenticación. El sistema de tickets más común y conocido es Kerberos. Kerberos fue desarrollado bajo el Proyecto Atenea en el MIT. Su nombre proviene de la mitología griega. Un perro de tres cabezas llamado Kerberos custodia las puertas del inframundo, pero en el mito, el perro de tres cabezas miraba hacia dentro, impidiendo así la huida en lugar de impedir la entrada.
Inicio de sesión único
El Inicio de Sesión Único (SSO) es un mecanismo que permite autenticar a un sujeto una vez y acceder después a varias aplicaciones dentro de un contexto de confianza, sin tener que introducir de nuevo las credenciales en cada una. SSO simplifica la administración de identidades, pero una cuenta o sesión comprometida puede aumentar el impacto de un ataque.
No concede acceso sin restricciones: cada aplicación o recurso debe aplicar sus propias reglas de autorización y controles de sesión. Las soluciones actuales suelen utilizar protocolos como SAML u OpenID Connect y pueden combinarse con autenticación multifactor, acceso condicional, sesiones de duración limitada y controles de mínimo privilegio. Los scripts que almacenan o transmiten credenciales no deben considerarse una implementación moderna y segura de SSO.
Kerberos continúa utilizándose para la autenticación y el inicio de sesión único en determinados entornos, especialmente en redes empresariales. Active Directory se integra con Kerberos. Para SSO web y federación de identidades también se utilizan tecnologías como SAML y OpenID Connect. SESAME, KryptoKnight y NetSP son referencias históricas, no opciones habituales para nuevas implementaciones. Los clientes ligeros permiten acceder a aplicaciones alojadas de forma centralizada, pero no constituyen por sí mismos un protocolo de SSO.
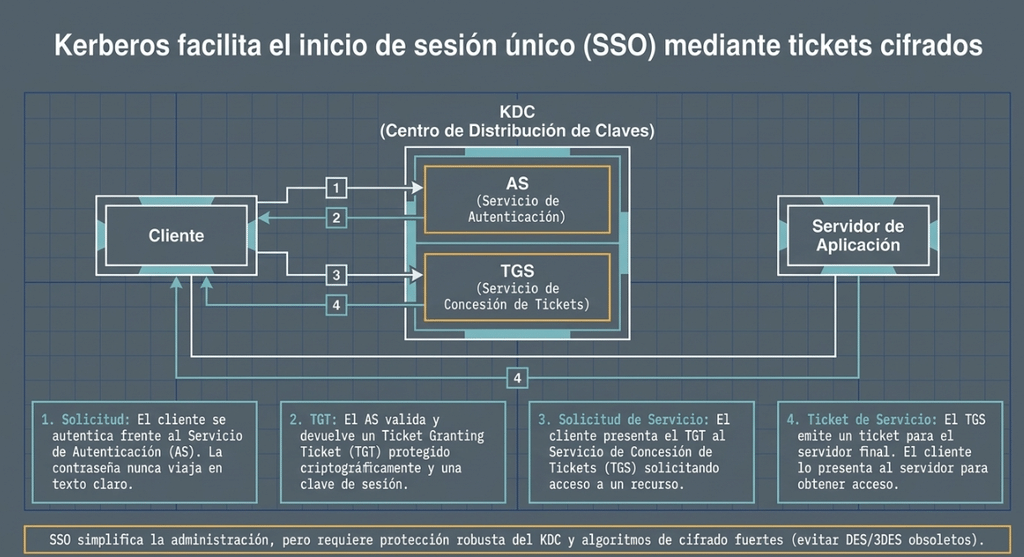
Kerberos
Kerberos es un protocolo de autenticación de terceros de confianza que puede utilizarse para proporcionar inicio de sesión único y autenticar clientes y servicios. Kerberos V5 utiliza criptografía de claves simétricas y tickets protegidos criptográficamente; no debe describirse como un protocolo basado específicamente en DES. DES está obsoleto y no debe utilizarse. Las implementaciones modernas deben emplear tipos de cifrado robustos compatibles con la plataforma y deshabilitar algoritmos heredados débiles.
El mecanismo de autenticación de Kerberos se centra en un servidor (o servidores) de confianza que aloja las funciones del KDC, el Servicio de Emisión de Tickets (TGS) y el Servicio de Autenticación (AS). Generalmente, el servidor central de Kerberos que aloja todos estos servicios se denomina simplemente KDC. Kerberos utiliza criptografía de claves simétricas para autenticar a los clientes de los servidores. Todos los clientes y servidores están registrados en el KDC, por lo que mantiene las claves secretas de todos los miembros de la red.
Se utiliza un intercambio complicado de tickets (mensajes criptográficos) entre clientes, servidores de red y el KDC para demostrar la identidad y proporcionar autenticación. Esto permite al cliente solicitar recursos al servidor con plena seguridad de que tanto el cliente como el servidor son quienes dicen ser. El intercambio de tickets cifrados también garantiza que nunca se transmitan credenciales de inicio de sesión, claves de sesión ni mensajes de autenticación en texto claro.
Los tickets de Kerberos tienen duraciones de vida específicas y parámetros de uso. Una vez que un ticket expira, el cliente debe solicitar una renovación o un nuevo ticket para continuar la comunicación con un servidor. De forma simplificada, el proceso de inicio de sesión de Kerberos es el siguiente:
- El usuario inicia sesión en el cliente con sus credenciales.
- El cliente solicita autenticación al Servicio de Autenticación (AS) del KDC; según la configuración, puede utilizarse preautenticación.
- El KDC valida la solicitud y devuelve una respuesta protegida criptográficamente que incluye un Ticket Granting Ticket (TGT) y una clave de sesión.
- El cliente conserva el TGT y las claves necesarias en el contexto de seguridad, hasta su expiración o invalidación.
El cliente no envía la contraseña en claro al KDC ni el TGT se genera simplemente aplicando un hash a la contraseña.
El proceso de acceso al servidor o servicio de Kerberos es el siguiente:
El acceso a un servicio mediante Kerberos se desarrolla, de forma simplificada, así: - El cliente presenta su TGT al Servicio de Concesión de Tickets (TGS) del KDC y solicita un ticket para el servicio deseado.
- El KDC emite un ticket de servicio si la solicitud es válida.
- El cliente presenta ese ticket al servicio de destino.
- El servicio valida el ticket y, cuando corresponde, puede autenticar también al propio servicio ante el cliente.
- El servicio aplica sus propias reglas de autorización para decidir qué operaciones puede realizar el usuario.
Kerberos proporciona autenticación, pero no sustituye la autorización ni cifra automáticamente todos los datos de la aplicación: la protección de la comunicación posterior depende del protocolo y de la configuración utilizados.
Limitaciones de Kerberos
Kerberos puede utilizarse en redes empresariales y en comunicaciones cliente-servidor. El KDC es un componente crítico, por lo que debe protegerse y contar con redundancia y procedimientos de recuperación. No es correcto afirmar que comprometerlo revela automáticamente todas las claves secretas de todos los sistemas; el impacto depende del alcance del compromiso y de las claves expuestas. Si el KDC no está disponible, pueden fallar nuevas autenticaciones o la obtención de tickets, aunque los tickets existentes pueden seguir siendo válidos hasta su expiración. Entre los riesgos que deben considerarse se encuentran:
- Las respuestas de autenticación inicial pueden ser objeto de ataques de adivinación sin conexión si un atacante captura el material adecuado, especialmente cuando las contraseñas son débiles.
- La preautenticación, las contraseñas robustas, la supervisión de eventos y la protección de las cuentas privilegiadas ayudan a reducir el riesgo; la configuración debe seguir las recomendaciones de la implementación utilizada.
- Los tickets emitidos se almacenan en memoria tanto en el cliente como en el servidor.
- Los sujetos maliciosos pueden reproducir los tickets capturados si se reutilizan dentro de su ventana de vida.
- Los tickets, incluido el Ticket Granting Ticket (TGT), son estructuras protegidas criptográficamente que contienen información de identidad, validez y sesión. No son simplemente hashes de la contraseña con una marca de tiempo.
Kerberos protege los intercambios de autenticación y puede proporcionar material criptográfico para proteger sesiones, pero no cifra automáticamente todo el tráfico de las aplicaciones. La confidencialidad e integridad de los datos posteriores dependen de que el servicio y la aplicación utilicen mecanismos de protección adecuados.
Otros ejemplos de inicio de sesión único
Aunque Kerberos parece ser la forma más reconocida (y desplegada) de inicio de sesión único, no es el único ejemplo de este nombre. Aquí tienes un breve repaso de otros mecanismos SSO que puedas encontrar.
El Sistema Europeo Seguro para Aplicaciones en un Entorno Multiproveedor (SESAME) fue un sistema desarrollado para abordar las debilidades de Kerberos. Sin embargo, fue incompleto en su intento de compensar todos los problemas con Kerberos. Finalmente, las versiones posteriores de Kerberos y las diversas técnicas de implementación de proveedores resolvieron los problemas iniciales. En el mundo de la seguridad profesional, SESAME ya no se considera un producto viable.
KryptoKnight es una solución de autenticación peer-to-peer desarrollada por IBM. Se incorporó al producto NetSP. Al igual que SESAME, KryptoKnight y NetSP nunca lograron consolidarse y ya no son un producto ampliamente utilizado.
Los clientes ligeros son sistemas clientes de gama baja que se conectan a través de una red a un sistema servidor. Los clientes ligeros se originaron en el mundo mainframe, donde las conexiones host-terminal permitían que terminales simples interactuaran y controlaran mainframes centralizados.
Los terminales no tenían capacidades de procesamiento ni almacenamiento. La idea de los clientes ligeros se ha replicado en entornos cliente-servidor modernos utilizando aplicaciones de software de interfaz que actúan como clientes de entornos alojados en servidores. Todo el procesamiento y almacenamiento se realiza en el servidor, mientras que el cliente proporciona una interfaz para el sujeto a través del teclado local, ratón y monitor. A veces, los clientes ligeros pueden denominarse herramientas de control remoto.
Un servicio de directorio es una base de datos centralizada de recursos disponibles para la red. Puede considerarse como un directorio telefónico para servicios y activos de red. Usuarios, clientes y procesos consultan el servicio de directorio para saber dónde reside un sistema o recurso deseado.
Luego, una vez conocida esta dirección o ubicación, el acceso puede dirigirse hacia él. Un servicio de directorio debe autenticarse antes de poder realizar consultas y actividades de búsqueda. Incluso después de la autenticación, el servicio de directorio solo revelará información a un sujeto en función de los privilegios asignados a ese sujeto. Los servicios de directorio suelen basarse en el Protocolo Ligero de Acceso a Directorios (LDAP). Microsoft Active Directory sigue siendo un ejemplo importante; Novell NetWare Directory Services y eDirectory son referencias históricas o específicas de determinados entornos.
Técnicas de control de acceso
Los scripts de inicio de sesión pueden automatizar tareas de conexión, pero no constituyen por sí mismos una implementación segura de SSO. Los scripts y archivos por lotes no deben contener credenciales en texto claro; cuando sea posible, deben utilizarse mecanismos de identidad, tokens o almacenes de secretos diseñados para ese fin.
Una vez que un sujeto ha sido identificado y autenticado y se ha establecido la responsabilidad, debe estar autorizado para acceder a recursos o realizar acciones. La autorización solo puede ocurrir después de que se haya verificado la identidad del sujeto mediante autenticación. Los sistemas proporcionan autorización mediante el uso de controles de acceso. Los controles de acceso gestionan el tipo y alcance de acceso que los sujetos tienen a los objetos. Existen dos categorías principales de técnicas de control de acceso: discrecionales y no discrecionales. No discrecionales pueden subdividirse en técnicas específicas, como los controles de acceso obligatorios, basados en roles y basados en tareas.
Controles de acceso discrecional (DAC)
Un sistema que emplea controles de acceso discrecionales (DAC) permite al propietario o creador de un objeto controlar y definir el acceso del sujeto a ese objeto. En otras palabras, el control de acceso se basa en la discreción (una decisión) del propietario. El acceso se concede o denega en un entorno discrecional en función de la identidad del sujeto (que normalmente es el nombre de la cuenta de usuario). Por ejemplo, si un usuario crea un nuevo archivo de hoja de cálculo, es el propietario de ese archivo.
Como propietario del archivo, puede modificar los permisos sobre ese archivo para conceder o negar el acceso a otros sujetos. Los DAC suelen implementarse usando listas de control de acceso (ACLs) en objetos. Cada ACL define los tipos de acceso concedidos o restringidos a sujetos individuales o agrupados. El control de acceso discrecional no ofrece un sistema de gestión centralizado porque los propietarios pueden modificar las ACLs de sus objetos. Por tanto, el acceso es más dinámico que con los controles de acceso obligatorios.
Los entornos DAC pueden extenderse más allá de simplemente controlar el tipo de acceso entre sujetos y objetos mediante ACLs incluyendo o aplicando controles de tiempo, controles de transacciones y otras formas de controles centrados en el ID (dispositivo, host, protocolo, dirección, etc.). Dentro de un entorno DAC, los privilegios de un usuario pueden suspenderse mientras está de vacaciones, reanudarse cuando regresa o terminarse cuando ha abandonado la organización.
El gobierno de Estados Unidos etiqueta como discrecionales los controles de acceso que no dependen de políticas para definir el acceso; sin embargo, los entornos corporativos y las organizaciones no gubernamentales suelen etiquetar estos entornos como necesidad de saber.
Controles de acceso no discrecionales
Los controles de acceso no discrecionales se utilizan en un sistema basado en reglas en el que un conjunto de reglas, restricciones o filtros determina qué puede y no puede ocurrir en el sistema, como conceder acceso al sujeto, realizar una acción sobre un objeto o acceder a un recurso.
El acceso no se basa en la discreción del administrador o propietario ni se centra en la identidad del usuario. (Por tanto, el control de acceso no discrecional es lo opuesto a discrecional de manera similar a como Non-A es lo opuesto a A.) Más bien, el acceso se gestiona mediante un conjunto estático de reglas que gobierna todo el entorno (un sistema de gestión controlado centralmente).
En general, los sistemas de control de acceso basados en reglas son más apropiados para entornos que experimentan cambios frecuentes en los permisos de datos (cambiar el dominio de seguridad o la etiqueta de los objetos). Esto se debe a que los sistemas basados en reglas pueden implementar cambios radicales simplemente cambiando las reglas centrales sin tener que manipular o “tocar” a cada sujeto y/o objeto en el entorno. Sin embargo, en la mayoría de los casos, una vez establecidas las normas, permanecen bastante estáticas e inalteradas durante toda la vida del entorno.
En los sistemas de control de acceso basados en reglas, el control se basa en un perfil específico creado para cada usuario. Un ejemplo común de este tipo de sistema es el de un cortafuegos. Un cortafuegos está gobernado por un conjunto de reglas o filtros definidos por el administrador. Los usuarios pueden comunicarse a través del cortafuegos porque han iniciado transacciones que están permitidas por las reglas definidas.
Los usuarios pueden lograr esto porque tienen entornos de cliente configurados para ello; estos son los perfiles específicos. Una referencia histórica para la terminología de seguridad es la RFC 2828, reemplazada por la RFC 4949 en 2007. Estas RFC son glosarios informativos y no deben tratarse como normas actuales de implementación. La política de acceso basada en reglas se define, en términos generales, como una política que aplica reglas preestablecidas a los sujetos y recursos: “Una política de seguridad basada en reglas globales impuestas para todos los usuarios. Estas reglas suelen basarse en la comparación entre la sensibilidad del recurso al que se accede y la posesión de atributos correspondientes de los usuarios, un grupo de usuarios o entidades que actúan en nombre de los usuarios.”
Controles de acceso obligatorios
Los controles de acceso obligatorios se basan en el uso de etiquetas de clasificación. Cada etiqueta de clasificación representa un dominio de seguridad o un ámbito de seguridad. Un dominio de seguridad es un ámbito de confianza común que está regido por una política de seguridad específica para ese dominio.
Los sujetos se etiquetan por su nivel de autorización (que es una forma de privilegio). Los objetos se etiquetan por su nivel de clasificación o sensibilidad. Por ejemplo, el ejército utiliza las etiquetas de top secret, secreto, confidencial, sensible pero no clasificado (SBU) y no clasificado. En un sistema de control de acceso obligatorio, los sujetos pueden acceder a objetos que tienen el mismo o un nivel inferior de clasificación. Una ampliación de este método de control de acceso se conoce como necesidad de saber. A los sujetos con niveles de autorización más altos solo se les concede acceso a recursos altamente sensibles si sus tareas laborales requieren tal acceso.
Si no tienen necesidad de saber, incluso si tienen suficiente autorización, se les niega el acceso. El control de acceso obligatorio (MAC) es prohibitivo más que permisivo. Si no se concede un acceso específicamente, está prohibido. El MAC se reconoce generalmente como más seguro que el DAC, pero no tan flexible ni escalable. Esta escala relativa de seguridad es evidente a través de los criterios de evaluación de TCSEC, que listan la protección obligatoria como un nivel de seguridad superior a la discrecional.
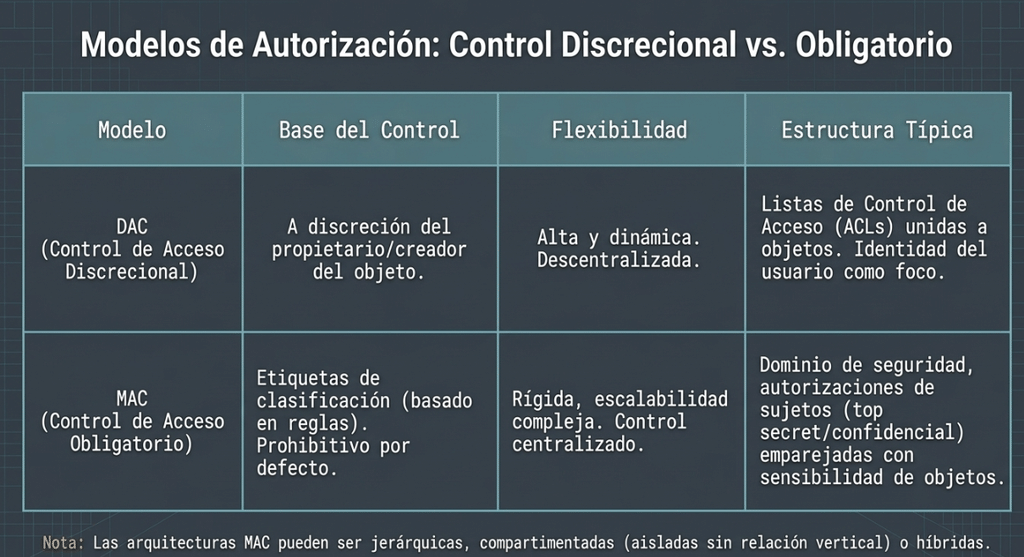
Técnicas de control de acceso
El uso de etiquetas de seguridad en los controles de acceso obligatorios presenta algunos problemas interesantes. En primer lugar, para que funcione un sistema de control de acceso obligatorio, cada sujeto y objeto debe tener una etiqueta de seguridad. Dependiendo del entorno, las etiquetas de seguridad pueden referirse a sensibilidad, valor para la organización, necesidad de confidencialidad, clasificación, departamento, proyecto, etc. Las etiquetas de seguridad militar mencionadas anteriormente van desde la máxima sensibilidad hasta la más baja: top secret, secreto, confidencial, sensible pero no clasificado (SBU) y no clasificado. Las etiquetas de seguridad corporativas o comerciales comunes son confidencial, propietaria, privada, sensible y pública. Las clasificaciones de seguridad indican una jerarquía de sensibilidad, pero cada nivel es distinto.
Las clasificaciones dentro de un entorno de control de acceso obligatorio son de tres tipos: jerárquicas, compartimentadas o híbridas. Hablemos de estas con más detalle.
Entornos jerárquicos Los entornos jerárquicos relacionan las distintas etiquetas de clasificación en una estructura ordenada, desde baja seguridad hasta media y alta seguridad. Cada nivel o etiqueta de clasificación en la estructura está relacionado. La autorización en un nivel otorga al sujeto acceso a objetos de ese nivel, así como a todos los objetos de todos los niveles inferiores, pero prohíbe el acceso a todos los objetos de niveles superiores.
Entornos compartimentados En entornos compartimentados, no existe relación entre un dominio de seguridad y otro. Para acceder a un objeto, el sujeto debe tener la autorización específica exacta para el dominio de seguridad de ese objeto.
Entornos híbridos Un entorno híbrido combina los conceptos jerárquico y compartimentado de modo que cada nivel jerárquico puede contener numerosos subcompartimentos que están aislados del resto del dominio de seguridad. Un sujeto no solo debe tener la autorización correcta, sino también la necesidad de saber para el compartimento específico para poder acceder al objeto compartimentado.
Tener la necesidad de saber para un compartimento dentro de un dominio de seguridad no otorga al sujeto acceso a ningún otro compartimento. Cada compartimento tiene su propia necesidad única y específica de saber. Si tienes la necesidad de saber (que se basa en las tareas de trabajo que te asignen), entonces se te concede acceso. Si no tienes la necesidad de saber, entonces tu acceso queda bloqueado. Un entorno MAC híbrido proporciona un control más granular sobre el acceso, pero se vuelve cada vez más difícil de gestionar a medida que aumenta el tamaño del entorno (número de clasificaciones, objetos y sujetos).
Control de Acceso Basado en Roles (RBAC)
Los sistemas que emplean controles de acceso basados en roles o tareas definen la capacidad de un sujeto para acceder a un objeto mediante el uso de roles de sujeto (descripciones de puesto) o tareas (funciones de trabajo). Si un sujeto está en un puesto de gestión, tendrá mayor acceso a recursos que alguien que esté en un puesto temporal. Los controles de acceso basados en roles son útiles en entornos con cambios frecuentes de personal porque el acceso se basa en una descripción de puesto (un rol o tarea) en lugar de en la identidad del sujeto.
El control de acceso basado en roles (RBAC) y los grupos dentro de un entorno DAC pueden cumplir un propósito similar, pero son diferentes en su despliegue y uso. Son similares en que ambos sirven como contenedores para reunir a los usuarios en unidades manejables. Sin embargo, un usuario puede ser miembro de más de un grupo. Además de recopilar los derechos y permisos de cada grupo, una cuenta de usuario individual también puede tener derechos y permisos asignados directamente.
En un sistema DAC, incluso con grupos, el acceso sigue basándose en la discreción del propietario y centra el control en la identidad del usuario. Cuando se emplea un sistema RBAC, un usuario puede tener solo un rol, pero surgen nuevas tendencias en las que se le asignan múltiples roles. Los usuarios solo tienen los derechos y permisos asignados a dichos roles y no existen derechos o permisos adicionales asignados individualmente. Además, el acceso no se determina a discreción del propietario; está determinado por las responsabilidades inherentes al rol asignado (descripción del puesto).
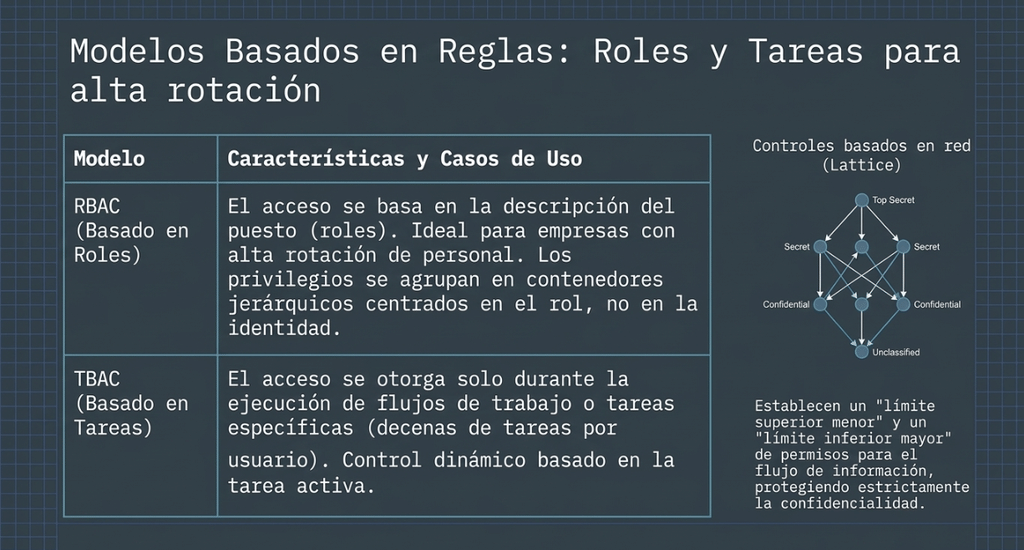
Además, el acceso se centra en el rol asignado, no en la identidad del usuario. Dos usuarios diferentes con el mismo rol asignado tendrán exactamente el mismo acceso y privilegios. El control de acceso basado en roles está resultando cada vez más atractivo para entidades corporativas que tienen una alta tasa de rotación de empleados. RBAC también permite que las políticas de seguridad específicas de la empresa se mapeen y apliquen directamente de tal manera que se correspondan directamente con la jerarquía y la estructura de gestión de la organización.
Esto implica que los roles o descripciones de puesto dentro de un sistema RBAC suelen ser jerárquicos, lo que significa que los roles están relacionados de manera baja a alta, de modo que los roles superiores se crean añadiendo acceso y privilegios a roles inferiores. A menudo, los entornos MAC y DAC pueden ser reemplazados por soluciones RBAC.
Un método relacionado con RBAC es el control de acceso basado en tareas (TBAC). TBAC es la misma idea básica que RBAC, pero en lugar de asignarle un solo rol, a cada usuario se le asignan decenas de tareas. Sin embargo, todas las tareas asignadas están relacionadas con las tareas asignadas a la persona asociada con la cuenta de usuario. Bajo TBAC, el acceso sigue basándose en reglas (las tareas de trabajo) y sigue centrándose en controlar el acceso en función de las tareas asignadas en lugar de la identidad del usuario.
Controles de acceso basados en red
Algunos, si no la mayoría, de los controles de acceso no discrecionales pueden etiquetarse como controles de acceso basados en red. Los controles de acceso basados en red definen límites superiores e inferiores de acceso para cada relación entre un sujeto y un objeto. Estos límites pueden ser arbitrarios, pero normalmente siguen los niveles de etiqueta de seguridad militares o corporativas. Un sujeto con permisos de red mostrados en la Figura 1.3 tiene acceso a recursos hasta privados y sensibles, pero no tiene acceso a recursos confidenciales, propietarios o públicos. Se dice que los sujetos bajo controles de acceso basados en red tienen el límite superior menor y el límite inferior más alto de acceso a objetos etiquetados según su posición asignada en la red. Los controles de acceso basados en red se desarrollaron originalmente para abordar el flujo de información, que se preocupa principalmente por la confidencialidad. Un ejemplo común de control de acceso basado en red es el control de acceso obligatorio.
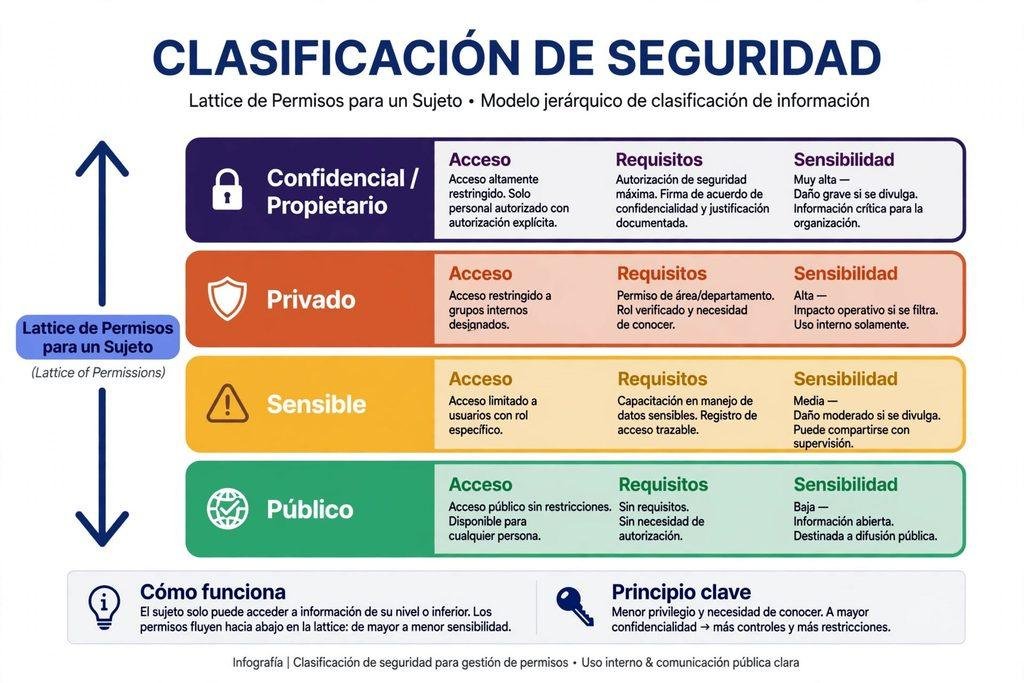
Una representación de los límites proporcionados por controles de acceso basados en red
Metodologías de control de acceso e implementación
Existen dos metodologías principales de control de acceso: centralizado y descentralizado (o distribuido). El control de acceso centralizado implica que toda la verificación de autorización la realiza una sola entidad dentro de un sistema. El control de acceso descentralizado, o control de acceso distribuido, implica que la verificación de autorización la realizan diversas entidades ubicadas en todo el sistema.
Control de acceso centralizado y descentralizado
Las metodologías de control de acceso centralizado y descentralizado ofrecen los beneficios y desventajas que ofrece cualquier sistema centralizado o descentralizado. El control de acceso centralizado puede ser gestionado por un equipo pequeño o un individuo. La sobrecarga administrativa es menor porque todos los cambios se realizan en una sola ubicación. Un solo cambio afecta a todo el sistema. Sin embargo, el control de acceso centralizado también tiene un único punto de fallo. Si los elementos del sistema no pueden acceder al sistema centralizado de control de acceso, entonces el sujeto y los objetos no pueden interactuar. Dos ejemplos de control de acceso centralizado son el Servicio de Usuario por Conexión Telefónica de Autenticación Remota (RADIUS) y el Sistema de Control de Acceso con Controlador de Acceso a Terminal (TACACS).
El control de acceso descentralizado suele requerir varios equipos o varias personas. La sobrecarga administrativa es mayor porque los cambios deben implementarse en numerosas ubicaciones. Mantener la homogeneidad en todo el sistema se vuelve más difícil a medida que aumenta el número de puntos de control de acceso. Los cambios realizados en un punto de control de acceso individual afectan solo aspectos de los sistemas que dependen de ese punto de control de acceso específico. El control de acceso descentralizado no tiene un solo punto de fallo. Si un punto de control de acceso falla, otros puntos de control de acceso pueden equilibrar la carga hasta que se repare el punto de control, además de que los objetos y sujetos que no dependen del punto de control fallido pueden seguir interactuando con normalidad. Los dominios y trusts se usan comúnmente en sistemas de control de acceso descentralizados.
Un dominio es un ámbito de confianza o una colección de sujetos y objetos que comparten una política de seguridad común. El control de acceso de cada dominio se mantiene de forma independiente al de otros dominios. Esto da lugar a un control de acceso descentralizado cuando hay varios dominios implicados. Para compartir recursos de un dominio a otro, se establece un fideicomiso. Un fideicomiso es simplemente un puente de seguridad que se establece entre dos dominios y permite a usuarios de un dominio acceder a recursos de otro. Los fideicomisos pueden ser unidireccionales o bidireccionales.
RADIO y TACACS
El Servicio de Usuario Dial-In de Autenticación Remota (RADIUS) se utiliza para centralizar la autenticación de conexiones remotas por marcación. Una red que emplea un servidor RADIUS está configurada para que el servidor de acceso remoto pase las credenciales de inicio de sesión de usuario por marcación al servidor RADIUS para su autenticación. Este proceso es similar al que utilizan los clientes de dominio que envían credenciales de inicio de sesión a un controlador de dominio para autenticación. El uso de un servidor de autenticación, como RADIUS o TACACS, que es independiente del sistema principal de servidor de acceso remoto, ofrece la ventaja de mantener la auditoría y la configuración de acceso en un sistema distinto al servidor de acceso remoto, proporcionando así mayor seguridad. RADIUS y otros protocolos y servicios de autenticación remota están diseñados para transportar información de autenticación, autorización y configuración de sesión entre un servidor de acceso remoto (también conocido como servidor de acceso a la red) y un servidor de autenticación centralizado (conocido a menudo como controlador de dominio).
RADIUS está definido en la RFC 2138. Se utiliza principalmente para proporcionar una capa adicional de protección contra intrusiones en conexiones de marcación. RADIUS soporta contraseñas dinámicas y seguridad de devolución de llamada. Actúa como un proxy para el cliente remoto porque actúa en nombre del cliente para obtener autenticación en la red. RADIUS actúa como cliente para la red solicitando autenticación de manera muy similar a como lo haría un cliente típico. De igual modo, dentro de la arquitectura RADIUS, el servidor de acceso remoto está configurado como cliente de RADIUS.
Debido al éxito de RADIUS, se desarrolló una versión mejorada de RADIUS llamada DIAMETER; está diseñada para usarse en todas las formas de conectividad remota, no solo en conexión telefónica. Sin embargo, RADIUS y DIAMETER no son interoperables. Finalmente, las características de DIAMETER se añadieron de nuevo a RADIUS. Actualmente, solo está disponible una versión de RADIUS que soporta todo tipo de conectividad de acceso remoto.
El Sistema de Control de Acceso al Controlador de Acceso a Terminal (TACACS) es una alternativa a RADIUS. TACACS está disponible en tres versiones: TACACS original, XTACACS (TACACS extendido) y TACACS+. TACACS integra los procesos de autenticación y autorización. XTACACS mantiene separados los procesos de autenticación, autorización y contabilidad. TACACS+ mejora XTACACS añadiendo autenticación de dos pasos. TACACS y RADIUS funcionan de forma similar, y TACACS ofrece la misma funcionalidad que RADIUS. Sin embargo, RADIUS se basa en un estándar de Internet, mientras que TACACS es más una solución propietaria (aunque ampliamente utilizada). TACACS está definido en la RFC 1492.
Estas formas de control centralizado de acceso, específicas para el acceso remoto, proporcionan una capa adicional de seguridad para tu red privada. Evitan que los sistemas de autenticación LAN y los controladores de dominio sean atacados directamente por atacantes remotos. Al desplegar un sistema separado para los usuarios de acceso remoto, incluso si ese sistema se ve comprometido, solo los usuarios de acceso remoto se ven afectados; el resto de la LAN sigue funcionando sin obstáculos.
Topologías de Autorización: Centralizada vs Descentralizada
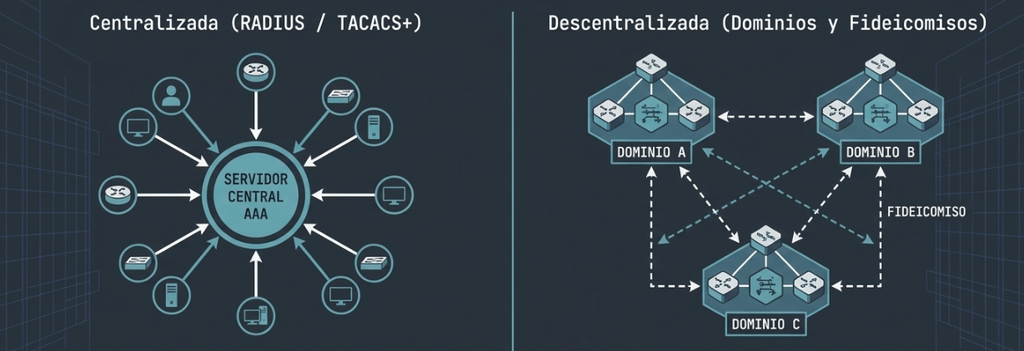
Centralizada (RADIOS / TACACS+)
- Un solo unto de administración (baja sobrecarga) .
Riesgo de un único punto de fallo. - TACACS+: Separa autenticación, autorización y
contabilidad (AAA). Cifra todo el cuerpo del paquete. - RADIUS: Estándar de internet, delega credenciales
de acceso remoto al servidor central.
Descentralizada (Dominios y Fideicomisos)
- Sin unto único de fallo. Difícil de mantener la homogeneidad de políticas.
- Fideicomisos (Trusts): Puentes de seguridad unidireccionales o bidireccionales entre dominios aislados para compartir recursos.
Administración de Control de Acceso
La administración del control de acceso es el conjunto de tareas y deberes asignados a un administrador para gestionar las cuentas de usuario, el acceso y la rendición de cuentas. La seguridad de un sistema se basa en la administración efectiva de los controles de acceso. Recuerda que los controles de acceso se basan en cuatro principios: identificación, autenticación, autorización y responsabilidad. En relación con la administración del control de acceso, estos principios se transforman en tres responsabilidades principales:
- Gestión de cuentas de usuario
- Seguimiento de actividad
- Gestión de derechos de acceso y permisos
Administración de Cuentas
La gestión de cuentas de usuario implica la creación, mantenimiento y cierre de cuentas de usuario. Aunque estas actividades puedan parecer mundanas, son esenciales para las capacidades de control de acceso del sistema. Sin cuentas de usuario debidamente definidas y mantenidas, un sistema no puede establecer identidad, realizar autenticación, demostrar autorizaciones ni rastrear la responsabilidad.
Creación de nuevas cuentas
La creación de nuevas cuentas de usuario es un proceso sistemático sencillo, pero debe estar protegida o protegida mediante procedimientos de política de seguridad organizativa. Las cuentas de usuario no deben crearse a merced de un administrador ni a petición de nadie. Más bien, debe seguirse un procedimiento estricto que surja de los procedimientos de contratación o promoción del departamento de RRHH.
El departamento de RRHH debe hacer una solicitud formal para una cuenta de usuario para un nuevo empleado. Esa solicitud debe incluir la clasificación o nivel de seguridad que debe asignarse a la cuenta de usuario del nuevo empleado. El responsable del departamento del nuevo empleado y el administrador de seguridad de la organización deben verificar la asignación de seguridad. Una vez verificada la solicitud, solo entonces debe crearse una nueva cuenta de usuario. Crear cuentas de usuario fuera de las políticas y procedimientos de seguridad establecidos simplemente crea lagunas y descuidos que pueden ser explotados por personas maliciosas. Se debe seguir un proceso similar para aumentar o disminuir el nivel de seguridad de una cuenta de usuario existente.
Como parte del proceso de contratación, los nuevos empleados deben recibir formación sobre las políticas y procedimientos de seguridad de la organización. Antes de completar la contratación, los empleados deben firmar un acuerdo comprometiéndose a respetar los estándares de seguridad de la organización. Muchas organizaciones han optado por elaborar un documento que establezca que violar la política de seguridad es motivo de despido y de enjuiciamiento bajo las leyes federales, estatales y locales. Al pasar el ID de usuario y la contraseña temporal a un nuevo empleado, debe revisarse la política de contraseñas y las restricciones de uso aceptable.
La creación inicial de una nueva cuenta de usuario suele denominarse inscripción. El proceso de inscripción crea la nueva identidad y establece los factores que el sistema necesita para realizar la autenticación. Es fundamental que el proceso de inscripción se complete de forma completa y precisa. También es fundamental que la identidad de la persona inscrita se demuestre mediante los medios que tu organización considere necesarios y suficientes. Identificación con foto, certificado de nacimiento, verificación de antecedentes, comprobación de crédito, verificación de autorización de seguridad, búsqueda en bases de datos del FBI e incluso llamadas a referencias son formas válidas de verificar la identidad de una persona antes de inscribirla en tu sistema seguro.
Mantenimiento de cuentas
A lo largo de la vida de una cuenta de usuario, se requiere mantenimiento continuo. Las organizaciones con jerarquías organizativas bastante estáticas y baja rotación o promoción de empleados tendrán significativamente menos administración de cuentas que una organización con una jerarquía organizativa flexible o dinámica y alta rotación y promoción de empleados. La mayoría del mantenimiento de cuentas se ocupa de modificar derechos y privilegios. Deben establecerse procedimientos similares a los que se utilizan cuando se crean nuevas cuentas para regular cómo se modifica el acceso a lo largo de la vida de una cuenta de usuario. Los aumentos o disminuciones no autorizadas en las capacidades de acceso de una cuenta pueden tener graves repercusiones en la seguridad.
Cuando un empleado ya no está presente en una organización, su cuenta de usuario debe ser deshabilitada, eliminada o revocada. Siempre que sea posible, esta tarea debe automatizarse y vincularse al departamento de recursos humanos. En la mayoría de los casos, cuando se suspenden los sueldos de alguien, esa persona ya no debería tener capacidad de inicio de sesión. Los empleados temporales o a corto plazo deberían tener una fecha de caducidad específica programada en su cuenta de usuario. Esto mantiene un grado de control establecido en el momento de la creación de la cuenta sin requerir supervisión administrativa continua.
Monitorización de cuentas, registros y diarios
La auditoría de actividades, el seguimiento de cuentas y la monitorización de sistemas también son aspectos importantes de la gestión del control de acceso. Sin estas capacidades, no sería posible responsabilizar a los sujetos. Mediante el establecimiento de identidad, autenticación y autorización, el seguimiento de las actividades de los sujetos (incluyendo cuántas veces acceden a objetos) ofrece una responsabilidad directa y específica. La auditoría y el monitoreo como aspecto de la seguridad de las operaciones y como elemento esencial de un entorno seguro se discuten en el Capítulo 14, “Auditoría y Monitorización”.
Derechos de acceso y permisos
Asignar acceso a los objetos es una parte importante de la implementación de una política de seguridad organizativa. No todos los sujetos deben tener acceso a todos los objetos. No todos los sujetos deben tener las mismas capacidades funcionales sobre los objetos. Unos pocos sujetos específicos deben acceder solo a algunos objetos; del mismo modo, ciertas funciones deben ser accesibles solo por unos pocos sujetos específicos.
El principio del menor privilegio
El principio de menor privilegio surge de la compleja estructura que resulta cuando a los sujetos se les concede acceso a objetos. Este principio establece que a los sujetos solo se les debe conceder la cantidad de acceso a los objetos que se requiera para realizar sus tareas asignadas. Este principio también debe seguirse al revés: los sujetos deben estar bloqueados para acceder a objetos que no sean requeridos por sus tareas laborales. El principio de menor privilegio suele estar vinculado al DAC, pero este concepto se aplica a todo tipo de entornos de control de acceso, incluyendo NonDAC, MAC, RBAC y TBAC.
Ten en cuenta que la idea de privilegio suele significar la capacidad de escribir, crear, alterar o eliminar datos. Así, al limitar y controlar el privilegio basándose en este concepto, sirve como mecanismo de protección para la integridad de los datos. Si los usuarios solo pueden cambiar aquellos archivos de datos que sus tareas laborales requieren que cambien, entonces la integridad de todos los demás archivos del entorno queda protegida. Este principio se basa en el hecho de que todos los usuarios tienen una descripción de puesto claramente definida. Sin una descripción de puesto específica, no es posible saber qué privilegios necesita o no necesita un usuario.
La seguridad operativa exige un ciclo de vida de cuentas riguroso:
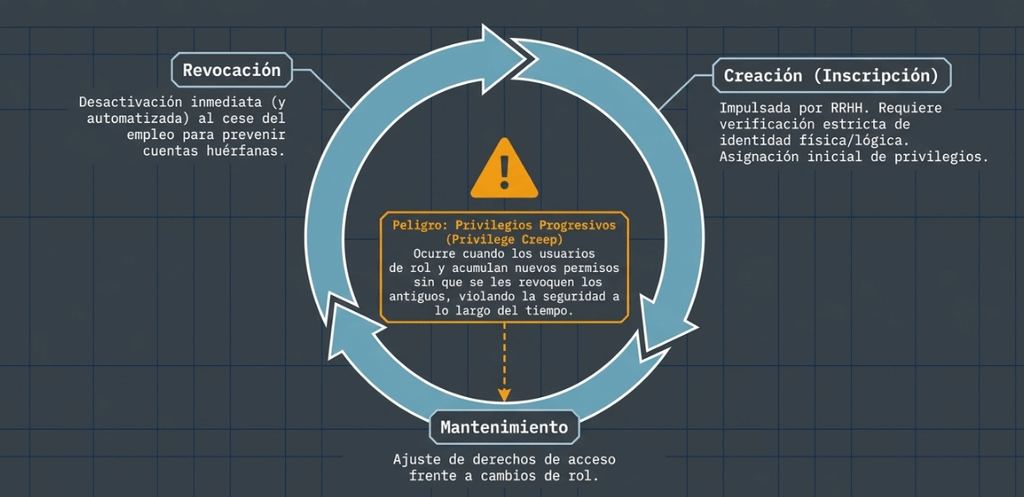
Acceso Necesario para Saber
Un principio relacionado en el ámbito de los entornos de control de acceso obligatorio se conoce como necesidad de saber. Dentro de un nivel de clasificación o dominio de seguridad específico, algunos activos o recursos pueden ser seccionados o compartimentados. Estos recursos están restringidos para el acceso general incluso hasta
Administración de Control de Acceso
aquellos sujetos con suficiente autorización. Estos recursos compartimentados requieren un nivel adicional de aprobación formalizada de acceso antes de poder ser utilizados por los sujetos. A los sujetos se les concede acceso cuando pueden justificar su razón relacionada con la tarea laboral o su necesidad de saber. A menudo, la necesidad de saber la determina un supervisor de dominio y solo se concede por un periodo limitado.
Determinar qué sujetos tienen acceso a qué objetos es función de la política de seguridad organizacional, la jerarquía organizativa de personal y la implementación de un modelo de control de acceso. Así, los criterios para establecer o definir el acceso pueden basarse en identidad, roles, reglas, clasificaciones, ubicación, tiempo, interfaces, necesidad de saber, etc. Los modelos de control de acceso son descripciones formales de una política de seguridad. Una política de seguridad es un documento que encapsula los requisitos de seguridad de una organización y prescribe los pasos necesarios para lograr la seguridad deseada. Los modelos de control de acceso (o modelos de seguridad) se utilizan en evaluaciones y evaluaciones de seguridad, así como en herramientas empleadas para demostrar la existencia de la seguridad.
Privilegios excesivos y permisos de arrastre
Es importante prevenir dos problemas relacionados con el control de acceso: privilegios excesivos y privilegios progresivos. El privilegio excesivo ocurre cuando un usuario tiene más acceso, privilegio o permiso del que exigen sus tareas asignadas. Si se descubre que una cuenta de usuario tiene privilegios excesivos, los privilegios adicionales e innecesarios deben ser revocados inmediatamente.
Los privilegios de paso progresivo implican que una cuenta de usuario acumule privilegios a lo largo del tiempo a medida que cambian sus funciones y tareas asignadas. Esto puede ocurrir porque se añaden nuevas tareas al trabajo de un usuario y también se añaden privilegios relacionados o necesarios, pero nunca se eliminan privilegios ni accesos, incluso si la tarea relacionada ya no está asociada ni asignada al usuario. Los privilegios de arrastre resultan en privilegios excesivos. Ambos problemas pueden evitarse aplicando correctamente el principio de privilegio menor.
Usuarios, propietarios y custodios
Al hablar de acceso a objetos, se utilizan tres etiquetas de sujeto: usuario, propietario y custodio. Un usuario es cualquier sujeto que accede a objetos en un sistema para realizar alguna acción o realizar una tarea de trabajo. Un propietario, o propietario de la información, es la persona que tiene la responsabilidad corporativa final de clasificar y etiquetar los objetos y proteger y almacenar datos. El propietario puede ser responsable por negligencia si no realiza la debida diligencia en el establecimiento y aplicación de políticas de seguridad para proteger y mantener datos sensibles. Un custodio es un sujeto al que se le ha asignado o delegado la responsabilidad diaria de almacenar y proteger correctamente los objetos.
Un usuario es cualquier usuario final en el sistema. El propietario suele ser el CEO, presidente o jefe de departamento. El custodio suele ser el personal de TI o el administrador de seguridad del sistema.
Separación de deberes y responsabilidades
La separación de deberes y responsabilidades es una práctica común que impide que un solo sujeto pueda eludir o desactivar los mecanismos de seguridad. Cuando la administración central o las responsabilidades de alta autoridad se dividen entre varios sujetos, ningún sujeto tiene suficiente acceso para realizar actividades maliciosas significativas o eludir los controles de seguridad impuestos.
La separación de funciones crea un sistema de controles y equilibrios en el que varios sujetos verifican las acciones de los demás y deben trabajar en conjunto para cumplir las tareas necesarias. La separación de funciones dificulta mucho más la realización de actividades maliciosas, fraudulentas o no autorizadas y amplía el alcance de la detección y la denuncia. Es fácil para una persona realizar un acto no autorizado si cree que puede salirse con la suya. Una vez que dos o más personas están involucradas, la comisión de una actividad no autorizada requiere que cada una acepte mantener un secreto.
Esto suele servir como un elemento disuasorio significativo en lugar de un medio para corromper a un grupo en masa. La separación de funciones puede ser estática o dinámica. La separación estática de funciones se logra asignando privilegios basándose en políticas escritas que no cambian con frecuencia. La separación dinámica de funciones se utiliza cuando los requisitos de seguridad no pueden determinarse hasta que el sistema está activo y funcionando.
Un ejemplo de una separación de funciones correctamente aplicada es impedir que el administrador de seguridad pueda acceder a utilidades de administración del sistema o realizar cambios en la configuración del sistema que no estén relacionados con la seguridad. Por ejemplo, un administrador de seguridad no necesita más que acceso de lectura a los registros del sistema. De este modo, la separación de funciones ayuda a prevenir conflictos de interés en los tipos de privilegios asignados tanto a los administradores como a los usuarios en general. La Figura 1.4 ilustra privilegios comunes que no deben combinarse con otros para hacer cumplir adecuadamente la separación de funciones.
La Matriz de Control de Segregación de Funciones no es un estándar industrial, sino una guía que indica qué puestos deben separarse y cuáles requieren controles compensatorios cuando se combinan. La matriz ilustra la posible segregación de funciones y no debe verse ni usarse como un absoluto, sino que debe emplearse para ayudar a identificar posibles conflictos, de modo que se puedan hacer preguntas adecuadas para identificar controles compensatorios.
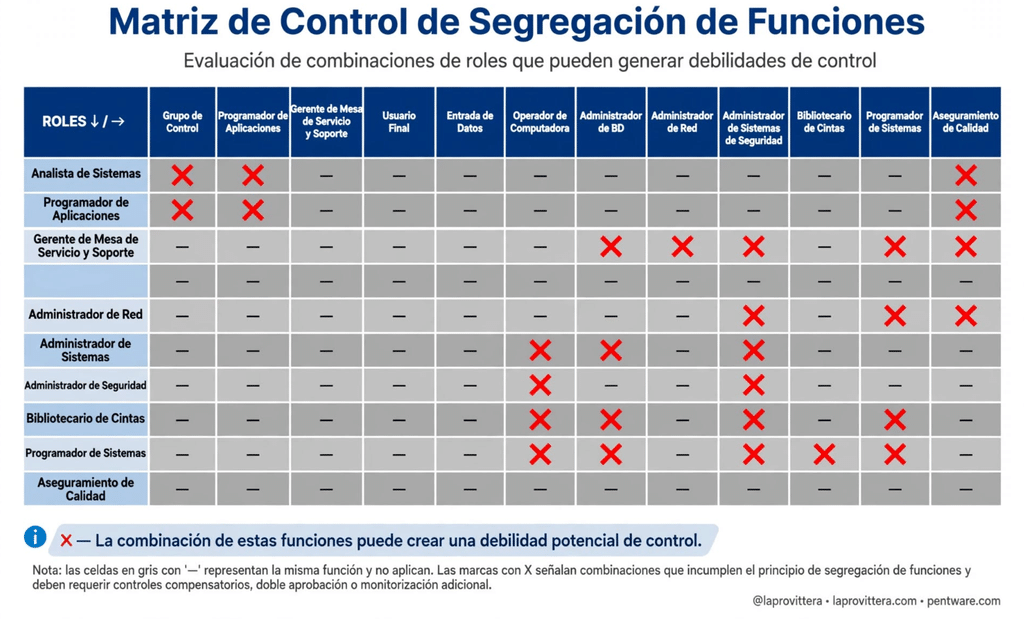
Resumen
Los controles de acceso son fundamentales para el establecimiento de un sistema seguro. Se basan en la identificación, autenticación, autorización y responsabilidad. El control de acceso es la gestión, administración e implementación de conceder o restringir el acceso del sujeto a los objetos.
El primer paso en el control de acceso es verificar la identidad de los sujetos en el sistema, lo que se conoce comúnmente como autenticación. Existen varios métodos disponibles para autenticar a los sujetos, incluyendo contraseñas y frases, escaneos biométricos, tokens y tickets.
Una vez autenticado un sujeto, su acceso debe gestionarse (autorización) y registrar sus actividades, para que, en última instancia, la persona pueda ser responsable de las acciones online de la cuenta de usuario.
Existen varios modelos de control o autorización de acceso. Estos incluyen controles de acceso discrecionales y no discrecionales. Existen al menos tres subdivisiones importantes del control de acceso no discrecional: obligatorio, basado en roles y control de acceso basado en tareas.
El acceso puede gestionarse para toda una red a la vez. Estos sistemas se conocen como soluciones de Inicio de Sesión Único. Los clientes de acceso remoto presentan desafíos únicos para la seguridad de las redes LAN y a menudo requieren herramientas especializadas como RADIUS o TACACS.
Finalmente, una vez que todos estos sistemas están en su lugar, deben mantenerse. De poco sirve configurar la seguridad del sistema solo para dejar que se vaya desgastando con el tiempo. La asignación adecuada de roles y el mantenimiento de objetos son aspectos clave para mantener un sistema seguro a lo largo del tiempo.