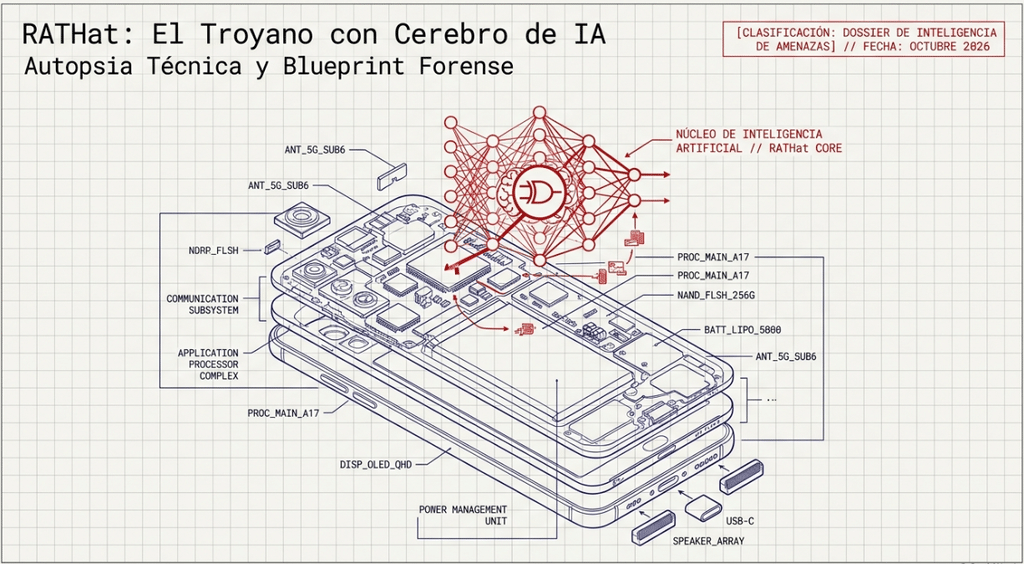
El troyano RATHat usa Gemini para controlar Android justo en el momento en que su automatización tradicional falla, y ese detalle merece atención. La IA no roba el dinero por su cuenta. Lo que hace es destrabar el paso más delicado del ataque: obtener privilegios que ninguna aplicación común debería tener.
Qué descubrieron los investigadores
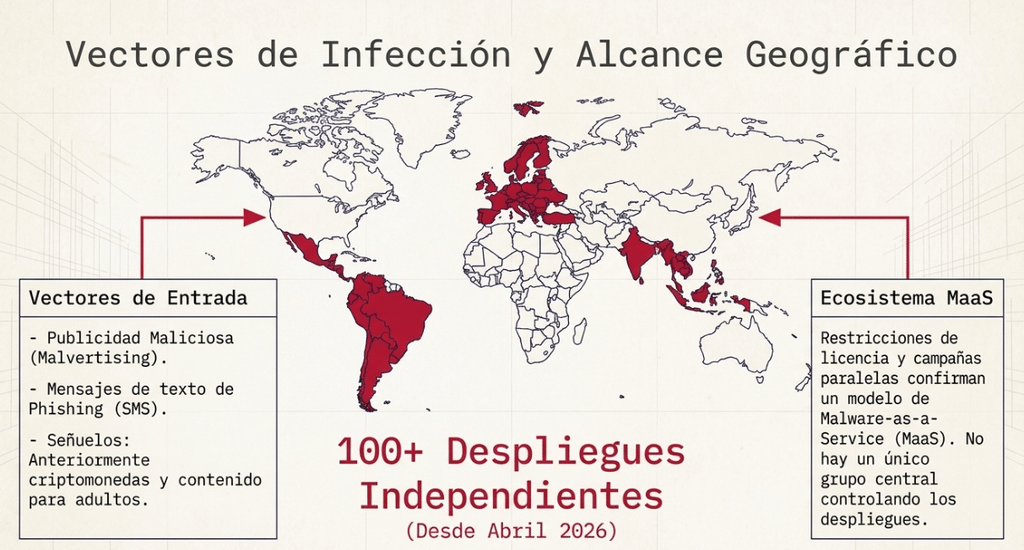
El análisis es del equipo de Cleafy, que compartió su informe con Cyber Security News. RATHat es un troyano bancario para Android que se distribuye mediante anuncios maliciosos y SMS de phishing, con campañas activas en Europa, América Latina y el sudeste asiático. En campañas anteriores los señuelos fueron aplicaciones de trading de criptomonedas y de entretenimiento para adultos.
Cleafy identificó tres generaciones del panel de control entre abril y septiembre de 2026 y contabilizó casi 100 despliegues distintos desde abril. Las restricciones de licencia y la existencia de campañas en paralelo sugieren un modelo de malware como servicio: varios operadores alquilando la misma herramienta, más que un único grupo detrás de todo.
El panel fue madurando. Pasó de BlackCat a Panda Workshop V5, que sumó autenticación de dos factores para los operadores y un widget con IA para valorar a las víctimas, y luego a la V6, que ocultó su código de interfaz, incorporó plantillas de páginas de descarga falsas y centralizó la configuración de IA en torno a Gemini. Desde la misma consola se pueden generar, firmar y publicar las aplicaciones maliciosas. Las reconstrucciones programadas producen archivos nuevos sin tocar el implante, lo que debilita cualquier defensa basada solo en hashes conocidos.
Por qué importa para una empresa
Para bancos, fintech y aseguradoras, el riesgo es directo. El panel expone mensajes, credenciales, contactos, fotos y archivos robados, y las pantallas falsas superpuestas sobre las apps legítimas capturan lo que el usuario escribe.
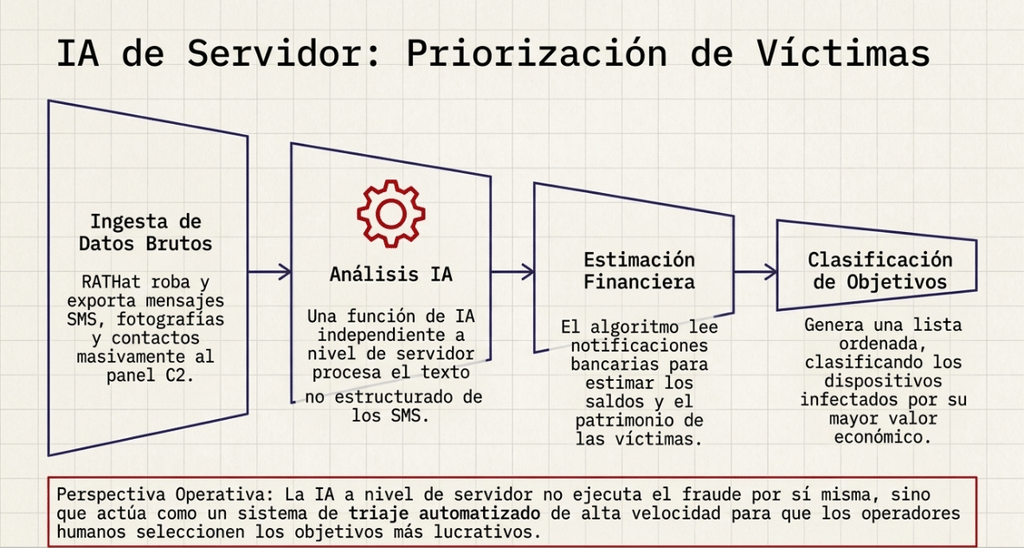
Hay además una función de IA que analiza los SMS recolectados para estimar el saldo bancario de cada víctima y ordenar los dispositivos según su valor. Es triage automatizado: el operador sabe a quién dedicarle tiempo primero.
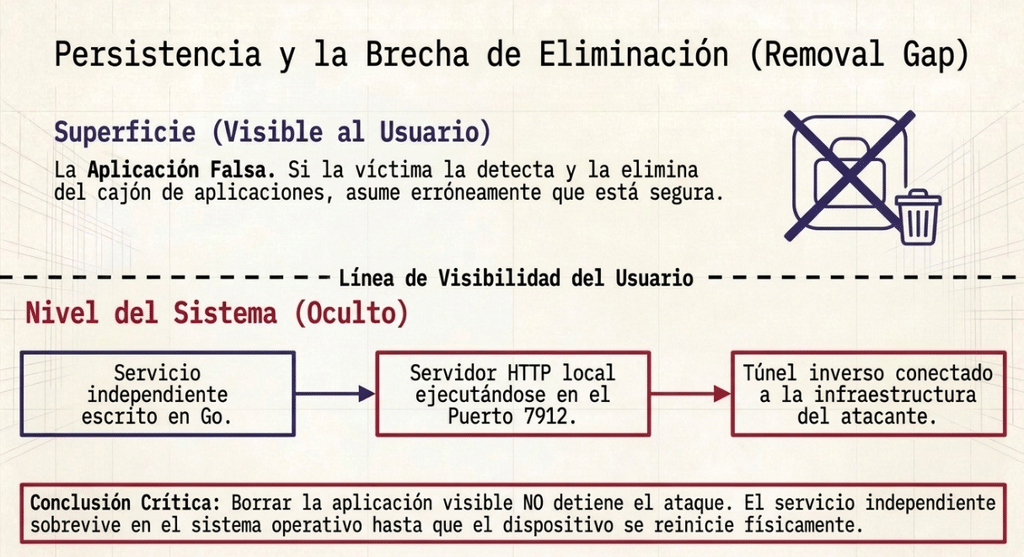
El tercer punto afecta a los procedimientos de respuesta. Borrar la aplicación visible no detiene el servicio que el malware dejó instalado; ese componente sigue activo hasta que el teléfono se reinicia. Un protocolo que termine en “desinstalá la app” deja el control en manos del atacante.
Cómo funciona el ataque
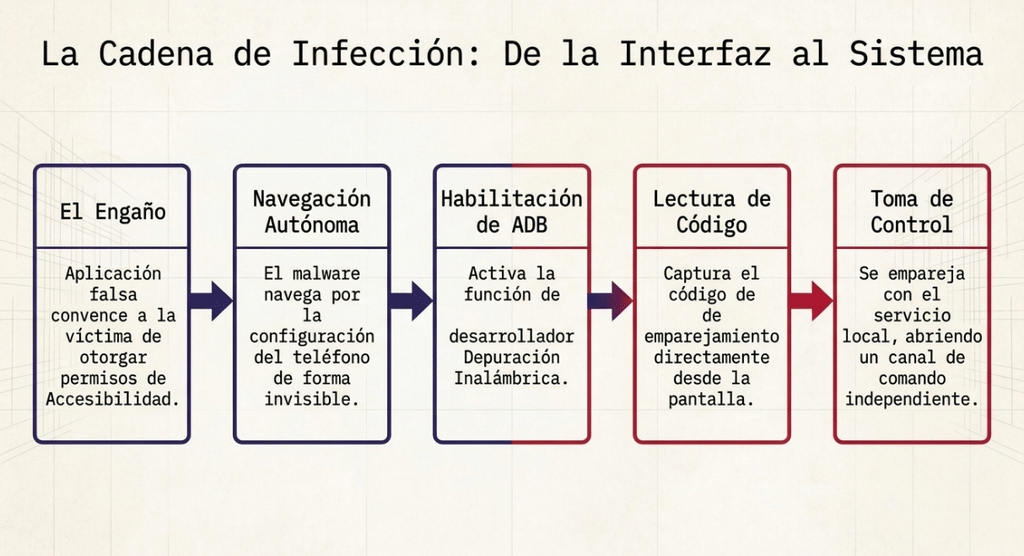
La cadena tiene tres momentos.
Accesibilidad como punto de entrada. La app falsa convence a la víctima de otorgarle el servicio de accesibilidad. Con ese permiso puede leer la pantalla y actuar sobre ella.
Escalada mediante depuración inalámbrica. RATHat recorre la configuración, activa la depuración inalámbrica, lee el código de emparejamiento que aparece en pantalla y se empareja con el servicio local de Android Debug Bridge (ADB). El resultado es acceso como usuario shell, que Android identifica como UID 2000: un nivel de privilegio muy superior al de una aplicación instalada.
Gemini como plan B. Este recorrido depende de encontrar botones y etiquetas concretas, y las instrucciones fijas fallan cuando cambian el fabricante, la versión de Android o el idioma. En esos casos el malware le envía a Gemini Flash una descripción estructurada de la interfaz y le pregunta dónde tocar. El modelo devuelve coordenadas o un texto breve para interpretar una etiqueta desconocida. Las consultas salen directamente desde el teléfono, con una clave guardada en la configuración del malware, sin pasar por el servidor de comandos.
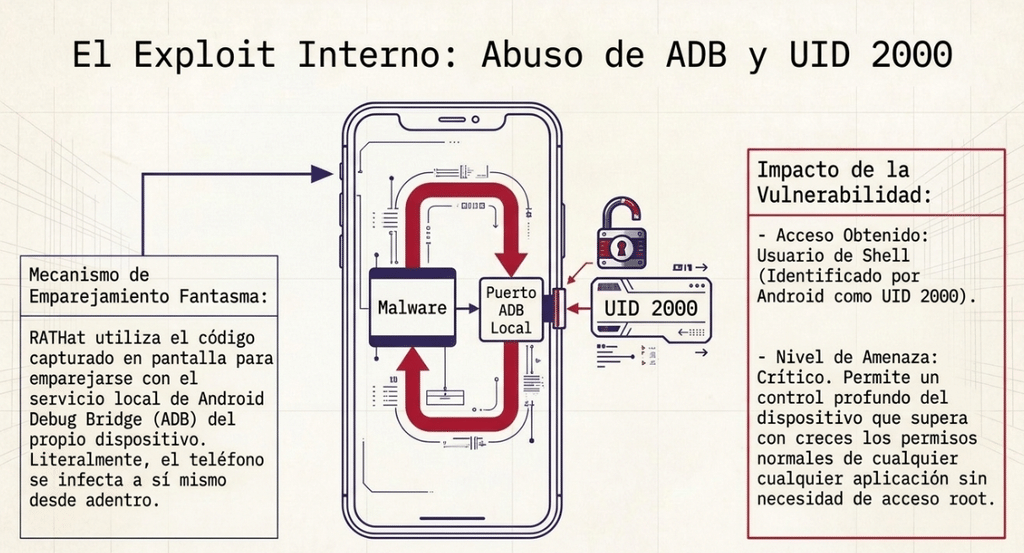
Con el emparejamiento completo, el operador despliega con un clic un servicio escrito en Go, independiente de la app. Ese servicio abre un servidor HTTP local en el puerto 7912, queda expuesto mediante un túnel inverso hacia la infraestructura del atacante y usa herramientas legítimas de prueba de Android para capturar la pantalla e inyectar toques, sin el aviso habitual de grabación. Según Cleafy, esas herramientas no funcionan en Android 14 o posterior, por lo que en equipos más nuevos el malware depende de capturas que requieren consentimiento del usuario.
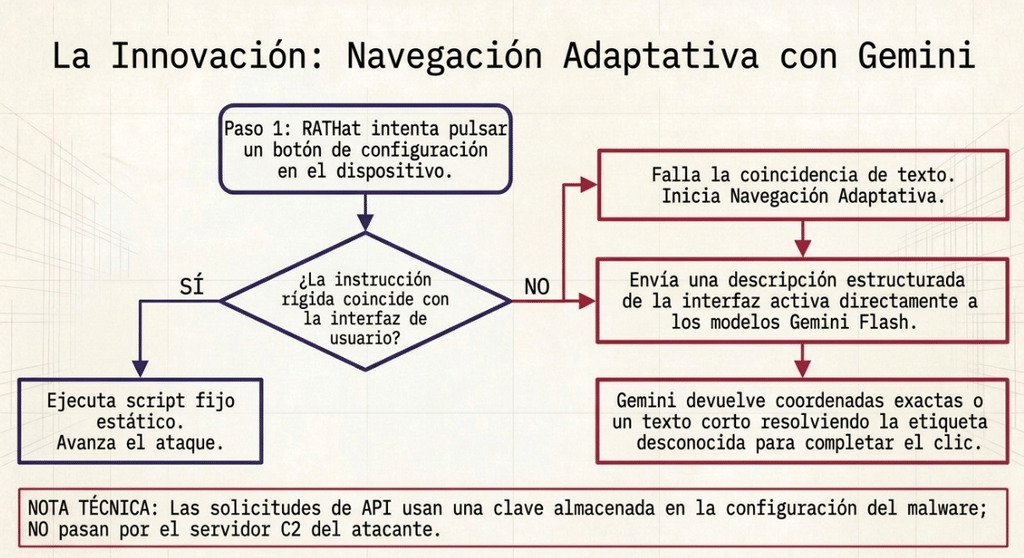
El abuso de la depuración inalámbrica ya se había visto en ToxicPanda. Cleafy aclara que ninguna muestra analizada usó navegación guiada por IA para completar una transferencia fraudulenta, aunque advierte que esta técnica podría abaratar la automatización de futuros ataques bancarios.
Cómo prevenirlo o mitigarlo
En orden de prioridad:
- Vigilar la actividad bajo UID 2000. Es la recomendación central de Cleafy: los controles no pueden quedarse en los permisos y el ciclo de vida de cada app.
- Bloquear opciones de desarrollador y depuración inalámbrica en la flota corporativa mediante políticas de MDM, junto con la instalación desde orígenes desconocidos.
- Ajustar la respuesta a incidentes. Tras eliminar la app, reiniciar el dispositivo y revisar
/data/local/tmp, donde quedan herramientas con nombres reconocibles como minicap o minitouch. Son utilidades legítimas, así que su presencia es una señal para investigar, no una prueba. - Endurecer las apps bancarias. Tratar como señales de riesgo un servicio de accesibilidad de terceros activo, la depuración habilitada y las superposiciones sobre la app.
- Detectar por comportamiento, no solo por firmas, dado que los builds se regeneran.
- Concientizar a los usuarios: ninguna app que llegue por un anuncio o un SMS necesita permisos de accesibilidad.
- Priorizar Android 14 o superior en dispositivos corporativos.
- Cargar los indicadores publicados en las plataformas de inteligencia de amenazas:
| Tipo | Indicador | Contexto |
|---|---|---|
| Dominio | admin.chunhuating[.]best | C2, Panda Workshop V6, sep. 2026 |
| Dominio | admin.xiongmaocs[.]pics | C2, Panda Workshop V5, ago. 2026 |
| IPv4 | 8.231.120[.]246 | C2, BlackCat, abr. 2026 |
| Dominio | admin.rathat[.]live | C2, Fisher, dic. 2025 – feb. 2026 |
| URL | hxxps://dramaspoolcoa[.]com/en.html | Página de entrega, sep. 2026 |
| MD5 | 116346cace7f00ba557034b534d40791 | Muestra, sep. 2026 |
| MD5 | 8fdc21e25097a46528211274e54330e1 | Muestra, feb. 2026 |
| MD5 | f83357b2d47c7d38ee53943373961211 | Muestra, dic. 2025 |
Qué hacer a partir de ahora
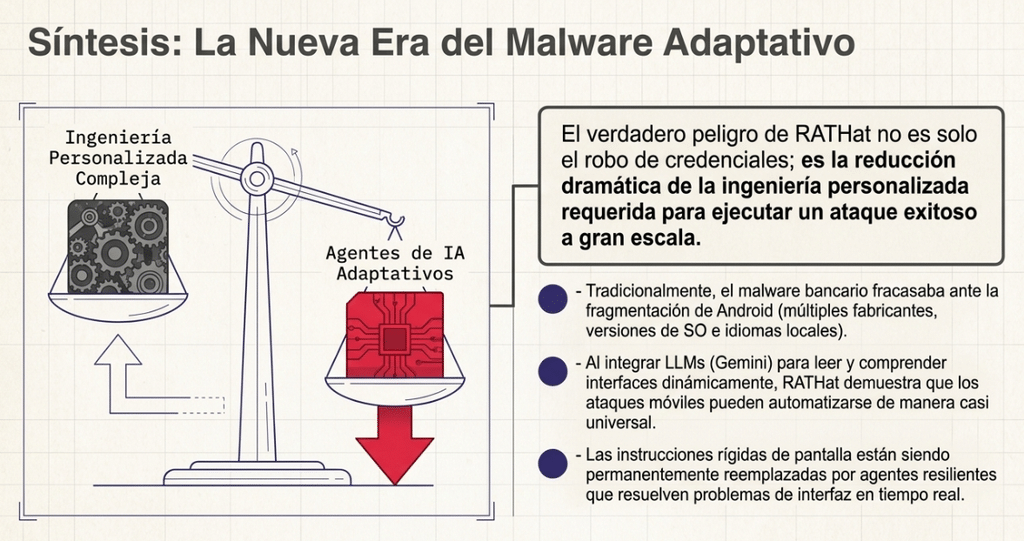
RATHat muestra que la IA ya está ayudando al malware a sortear la fragmentación de Android, y que el permiso de accesibilidad sigue siendo la puerta grande. Lo que define el daño es si la app, el dispositivo y el procedimiento de respuesta resisten ese primer paso.
Un pentest mobile sobre una app bancaria o de seguros permite comprobar cómo se comporta frente a un servicio de accesibilidad hostil, superposiciones y depuración activa, y habría dejado en evidencia si la app seguía operando sin advertir nada. Sumado a la Línea Blue de Pentware, que trabaja el hardening de la flota corporativa y el monitoreo continuo, reduce drásticamente la ventana en la que una cadena como esta pasa desapercibida.
Si su organización opera apps móviles con datos financieros o gestiona dispositivos corporativos Android, puede solicitar un diagnóstico o un pentest en pentware.com.