Por qué especializado
Conoce el ecosistema WordPress como nadie
Plugins, temas, XML-RPC, enumeración de usuarios, la cadena CVE→EPSS→KEV específica de WordPress. Un escáner genérico no entiende ese contexto; WPSentinel está hecho para él.
WPSentinel · Seguridad ofensiva especializada en WordPress
El especialista de Pentware en WordPress. Corre más de 20 motores de análisis en paralelo, correlaciona sus hallazgos, prioriza por riesgo real de explotación (CVE, EPSS y CISA KEV) y valida cada uno con un pentester humano antes de que llegue a tu informe. En modo caja negra, sin instalar nada en tu sitio.
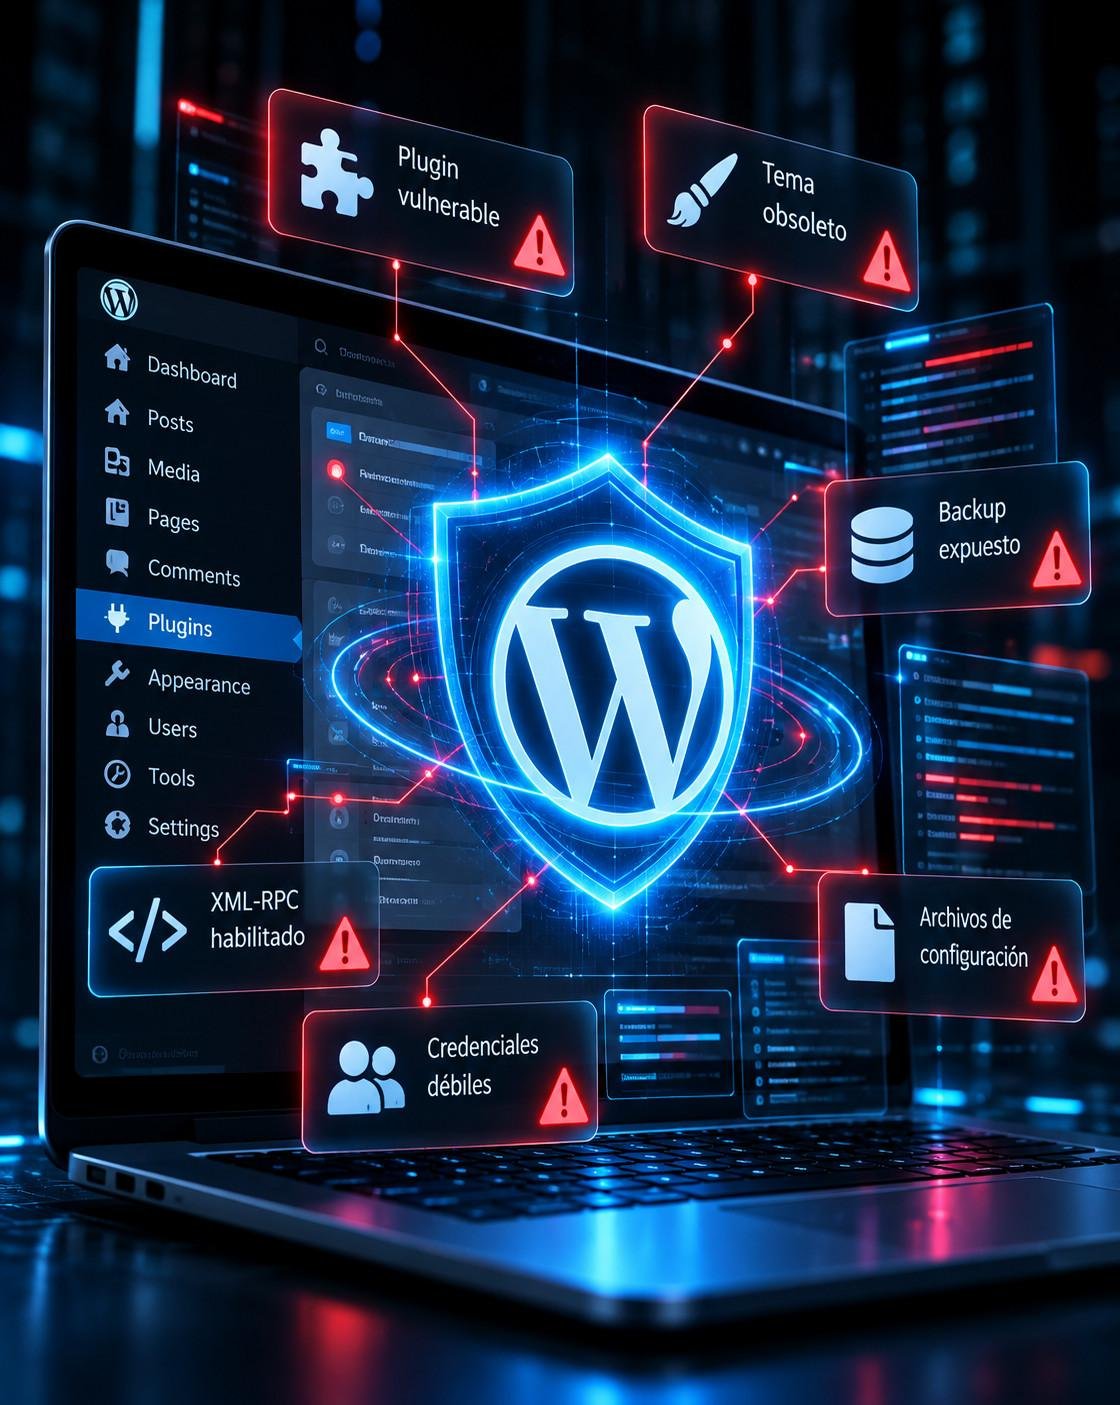
WordPress tiene más del 60% del mercado de CMS y corre más del 40% de toda la web, con un ecosistema global que supera los 77.000 plugins. Casi nunca lo tiran abajo por una falla en el núcleo: lo comprometen por la puerta de al lado, los plugins y temas de terceros.
Es como una casa con una buena cerradura en la puerta principal y decenas de ventanas de distintos proveedores — algunas sin cerrar, otras que ya nadie fabrica. Cada plugin desactualizado o abandonado suma superficie de ataque, y hay decenas de miles dando vueltas.
Lo que más vemos comprometido:
El núcleo de WordPress se mantiene bastante bien. El riesgo real vive en todo lo que le colgás encima — y ahí es donde casi nadie mira con el detalle que hace falta.
WPSentinel no es un plugin más que instalás y te tira una lista larga de alertas. Es una plataforma de seguridad ofensiva que corre más de 20 motores de análisis en paralelo — conectados por un registry — y después correlaciona lo que encuentra cada uno: cruza los resultados, elimina duplicados y baja el ruido. Sobre eso aplica priorización por riesgo real (CVE + EPSS + KEV) y, al final, un pentester humano valida cada hallazgo.
Los motores que corren en paralelo
Plugins, temas, XML-RPC, enumeración de usuarios, la cadena CVE→EPSS→KEV específica de WordPress. Un escáner genérico no entiende ese contexto; WPSentinel está hecho para él.
Misma promesa que Pentware: la automatización da amplitud, pero un especialista revisa cada hallazgo relevante, descarta falsos positivos y le pone contexto de negocio.
Relevamos el sitio, sus tecnologías y su superficie expuesta, con seguimiento del escaneo en vivo (streaming de resultados a medida que aparecen).
Identificamos el core, los plugins, los temas y las tecnologías que corren detrás, con sus versiones exactas.
Más de 20 motores de análisis, conectados por un registry, corren a la vez sobre la superficie del sitio.
Cruzamos lo que encontró cada motor: se agrupan los relacionados, se eliminan duplicados y se baja el ruido.
Ordenamos por riesgo real de explotación: no solo el CVSS, sino la probabilidad (EPSS) y si ya se está explotando en la calle (CISA KEV).
Un pentester confirma cada hallazgo relevante antes de que se libere. Lo que no se valida, no llega a tu informe.
Entregamos el resultado en el formato que necesite cada audiencia, del resumen ejecutivo al archivo para tu pipeline.
Cada hallazgo trae su evidencia y su traza: qué motor lo detectó, cómo se correlacionó y por qué quedó priorizado así. Nada aparece como un puntaje suelto sin respaldo.
Una UI por pestañas para recorrer todo el análisis: de los hallazgos priorizados al mapa de arquitectura del sitio.
100% · escaneo completo
| Severidad | Hallazgo | Estado | Componente | CVE |
|---|---|---|---|---|
| CRITICAL | LDAP Injection en formulario de login | verified | /wp-login.php | — |
| CRITICAL | Vulnerabilidad conocida en tema desactualizado | suspected | theme 4.13 | CVE-2024-… |
| HIGH | Header x-powered-by expone versión de PHP | detected | PHP 8.1 | — |
| MEDIUM | Cross-Site Request Forgery sin token | verified | / | — |
| MEDIUM | Plugin con CVE de EPSS elevado | suspected | page-builder 4.3 | CVE-2025-… |
| INFO | Fingerprint: /wp-content/plugins/litespeed-cache/ | detected | litespeed-cache | — |
| INFO | Link header expone endpoint wp-json | detected | /wp-json/ | — |
// vista de ejemplo sobre cliente-demo.test · cada hallazgo abre su evidencia y su traza
La consola organiza todo en pestañas, cada una con una vista distinta del sitio bajo análisis:
Inteligencia de superficie (fuentes externas)
QUALYS SSL LABS
AMOZILLA HTTP OBSERVATORY
C55/100NMAP · PUERTOS ABIERTOS
80/http · 443/httpsWAFW00F
WAF detectadoMapa de red
// 8 subdominios vistos (CT logs) · 4 tecnologías · escaneo 28.5s · fingerprint verificado con WhatWeb además del ruleset propio
| Tecnología | Categoría | Confianza | Fuente |
|---|---|---|---|
| nginx | server | confirmed | httpx |
| HTTP/3 | protocol | confirmed | httpx |
| LiteSpeed Cache | caching | confirmed | httpx |
| MySQL | database | confirmed | nmap |
| PHP 8.1 | lenguaje | high | wappalyzer |
| WordPress | CMS | medium | wappalyzer |
| jQuery 3.7.1 | js lib | high | wappalyzer |
| WAF genérico | waf | confirmed | wafw00f |
Capacidades del motor
// Mockups del producto con datos de ejemplo. ¿Querés tus capturas reales? Reemplazá estos bloques por tus PNG cuando quieras.
// WordPress security
El puntaje de severidad te dice qué tan grave sería en teoría. No te dice qué tan probable es que te toque a vos, hoy.
Qué tan seria es la falla si se explota. Útil, pero por sí sola llena tu lista de "críticos" que quizá nadie va a tocar nunca.
La probabilidad estimada de que esa vulnerabilidad se explote. Separa lo que asusta en el papel de lo que realmente se ataca.
El catálogo CISA KEV: vulnerabilidades explotadas activamente hoy. Si algo está acá, sube al tope de la lista, sin discusión.
Fuentes de inteligencia que cruzamos
Juntando las tres capas sobre varias fuentes de intel, WPSentinel te dice qué arreglar primero según el riesgo real de tu sitio — no una lista alfabética de cientos de alertas.
El mismo análisis, comunicado distinto según quién lo lea: dirección, el equipo técnico o directamente el pipeline.
Reporte ejecutivo en HTML: postura de riesgo, lo que importa y qué priorizar, para quien toma decisiones.
Formatos pensados para equipos de desarrollo y pipelines CI: SARIF y OSV se integran directo a tu flujo, JSON para lo que necesites automatizar.
Para documentar, versionar o pegar en tus propias herramientas sin pelearte con el formato.
Los formatos para devs (SARIF y OSV) permiten llevar los hallazgos directamente al pipeline de desarrollo, para que la seguridad no quede en un PDF que nadie abre.
La vista Fleet monitorea varios sitios WordPress a la vez, con el seguimiento del escaneo en vivo de cada uno. En vez de revisar sitio por sitio, ves el estado de toda tu flota desde un mismo lugar.
Es la vista ideal para agencias y hosting que administran decenas o cientos de instalaciones de WordPress y necesitan saber, de un vistazo, cuáles están sanas y cuáles piden atención.
// vista de ejemplo · 6 sitios en la flota
| Plugin de seguridad WP típico | Escáner genérico | WPSentinel | |
|---|---|---|---|
| Especialización WordPress | Sí, pero desde adentro del sitio | No | Sí, con foco láser en el ecosistema |
| Correlación de hallazgos | No | Limitada | Sí — +20 motores cruzados, sin duplicados |
| Priorización EPSS + KEV | No | Rara vez | Sí, en cada hallazgo |
| Validación humana | No | No | Sí — nada al informe sin confirmar |
| Monitoreo de flota | Por sitio | No | Sí — vista Fleet multi-sitio |
| Formatos para devs (SARIF/OSV) | No | A veces | Sí — integrables al pipeline |
→ Deslizá la tabla para ver la comparación completa
Del chequeo gratuito al pentest completo con explotación autorizada. Sin precios públicos: lo definimos según tu caso.
Con registro, para conocer el estado general de tu sitio. El primer vistazo a tu postura de seguridad en WordPress.
ConsultarUna demostración por tiempo limitado del motor, para que veas el producto en acción sobre tu propio sitio.
Disponible para clientes activos de Pentware.
ConsultarEl motor completo, en modo no intrusivo. Análisis a fondo de tu WordPress sin tocar la operación del sitio.
ConsultarMódulos premium, trabajo manual y pentest completo con explotación autorizada. La evaluación más profunda.
ConsultarNo hace falta instalar nada. WPSentinel hace su trabajo de pentest desde afuera, en modo caja negra (black box): analiza tu sitio como lo haría un atacante, sin acceso interno. El plugin es un adicional opcional para hardening, monitoreo y testing de caja blanca — pero el análisis ofensivo propio de WPSentinel no lo necesita.
Depende del plan. El plan Balanced corre el motor completo en modo no intrusivo. La explotación real, con impacto sobre el sitio, es parte del plan Full y solo se hace con autorización expresa y reglas de intervención acordadas de antemano.
Solo analizamos sitios con autorización expresa del titular. Antes de cualquier análisis verificamos la propiedad del dominio. Sin eso, no arrancamos.
WordPress cambia seguido: se actualizan plugins, se suman temas, aparecen nuevas vulnerabilidades. Un análisis recurrente detecta las nuevas exposiciones a medida que aparecen, en vez de esperar a que algo salga mal. Para agencias y hosting, la vista Fleet permite sostener ese monitoreo sobre muchos sitios a la vez.
Un reporte con los hallazgos correlacionados y priorizados por riesgo real, cada uno con su evidencia. En el formato que necesites: HTML y Markdown para negocio, SARIF, OSV y JSON para equipos de desarrollo y pipelines.
Un plugin de seguridad vive dentro de tu sitio y te avisa de cosas conocidas. WPSentinel mira tu WordPress como lo haría un atacante desde afuera, corre más de 20 motores, correlaciona sus hallazgos, los prioriza por probabilidad real de explotación (EPSS/KEV) y los valida un humano antes de reportártelos. Es análisis ofensivo, no una capa de defensa más.
Contanos tu sitio (o tu flota de sitios) y te proponemos por dónde empezar, del chequeo gratuito al pentest completo.
Solo analizamos sitios con autorización expresa del titular. Verificamos la propiedad del dominio antes de cualquier análisis.