Una tienda online recibe la confirmación de un pago, prepara el pedido y lo despacha. El dinero, sin embargo, nunca llegó a la cuenta del comercio. Eso es lo que hace posible CVE-2026-92430, una vulnerabilidad en un plugin de pagos para WooCommerce que daba por buena cualquier notificación que dijera “pagado”.
Qué pasó
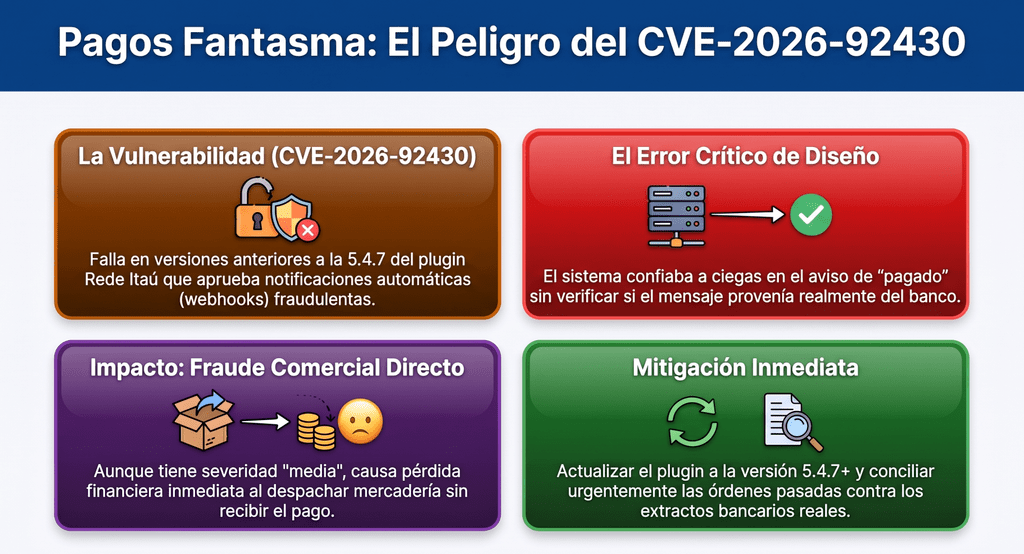
Rede Itaú for WooCommerce es un plugin de WordPress que procesa pagos con PIX, tarjeta de crédito y tarjeta de débito para el banco brasileño Itaú. Todas sus versiones anteriores a la 5.4.7 contienen una falla que permite a un atacante no autenticado cambiar el estado de una orden pendiente a “pagada” sin haber realizado ninguna transferencia.
La vulnerabilidad fue catalogada como CVE-2026-92430 y la base de datos nacional de vulnerabilidades de Estados Unidos (NVD) le asignó severidad media. La versión 5.4.7 incorpora la validación que faltaba, aunque los detalles técnicos de esa corrección no son públicos: el CVE solo confirma que las versiones anteriores carecían de ella.
Por qué importa
Una severidad “media” puede llevar a subestimar el problema. La falla no expone datos sensibles ni permite ejecutar código, pero para un comercio el efecto es directo: entrega mercadería o presta un servicio y no recibe un solo peso a cambio. Es fraude con consecuencias contables inmediatas.
Brasil es el mercado más expuesto. PIX, el sistema de pagos instantáneos del Banco Central de Brasil, se consolidó como uno de los medios de pago digitales más usados del país, y miles de pymes eligieron WooCommerce con plugins que les permitían aceptarlo sin integraciones complejas. Muchas no cuentan con equipos técnicos que sigan los avisos de seguridad, así que entre la publicación de un CVE y la aplicación del parche pueden pasar semanas o meses.
Además, actualizar no alcanza. Las órdenes marcadas como pagas mediante notificaciones falsas antes del parche siguen en ese estado. Detectarlas es complejo: según la nota original, el plugin no registra por defecto metadatos suficientes para distinguir un aviso legítimo de uno fabricado, y los logs estándar del servidor solo muestran que llegó una petición al endpoint, no quién la envió. Para una tienda con decenas o cientos de órdenes diarias, reconstruir qué ocurrió sin ese registro es prácticamente imposible.
Cómo ocurre
Cuando un cliente completa un pago PIX, el sistema bancario avisa al sitio mediante un webhook: una notificación HTTP automática que confirma que el dinero fue recibido. El sitio actualiza entonces la orden y habilita el despacho.
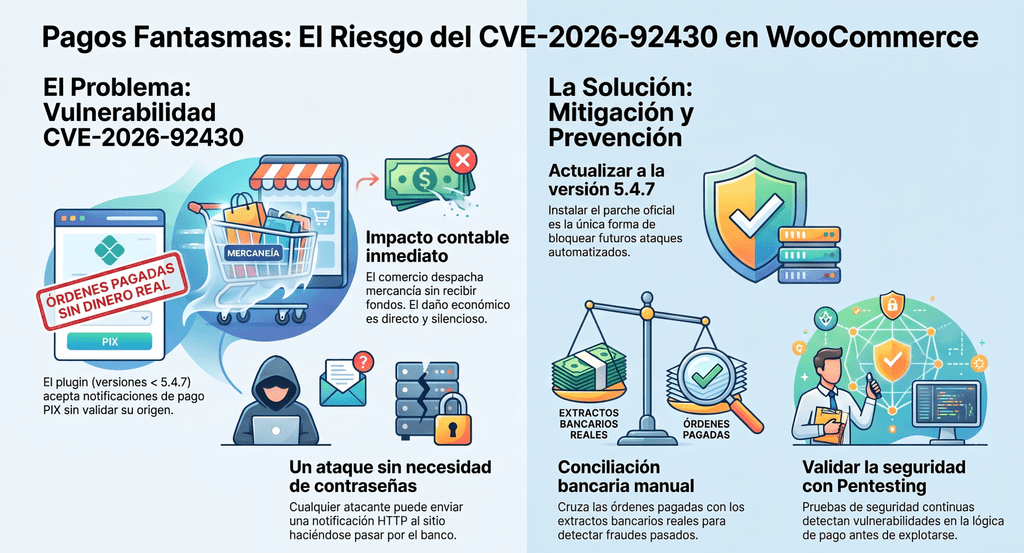
El punto crítico es la confianza. Para que este mecanismo sea seguro, el plugin debe comprobar que el mensaje realmente proviene del banco. En las versiones afectadas no lo hacía. Cualquiera que pudiera enviar una petición al endpoint y conociera el formato del mensaje esperado podía hacerse pasar por la entidad financiera. No hace falta acceso previo al sitio ni credenciales, y el procedimiento puede automatizarse contra muchas tiendas a la vez.
El problema de fondo no es exclusivo de este plugin ni de una entidad. Es un patrón que puede repetirse en cualquier integración de pagos por webhooks donde la autenticidad del mensaje se trate como una mejora opcional en lugar de un requisito de diseño.
Cómo prevenirlo o mitigarlo
Acciones ordenadas por prioridad:
- Actualizar el plugin a la versión 5.4.7 o superior. Es la única forma de cerrar el vector hacia adelante.
- Conciliar las órdenes del período vulnerable. Cruzar todas las órdenes marcadas como pagas contra los extractos bancarios reales, empezando por las de mayor valor y las ya despachadas.
- Confirmar los pagos contra una fuente independiente antes de despachar mientras dure la revisión, por ejemplo consultando directamente al procesador en lugar de confiar solo en el aviso recibido.
- Activar un registro detallado de los webhooks recibidos: origen, cabeceras, contenido y hora. Sin esa evidencia, auditar es casi imposible.
- Restringir el acceso al endpoint con reglas de firewall de aplicaciones web y limitación de solicitudes y, cuando el proveedor publique sus direcciones de origen, filtrar por IP.
- Exigir controles de autenticidad en toda integración de pagos: firma criptográfica, token secreto compartido o validación de IP de origen.
- Inventariar los plugins de pago de terceros y asignar un responsable de seguir sus avisos de seguridad.
Conclusión
Un caso así es difícil de ver desde adentro: el flujo de pago “funciona”, las órdenes se confirman y nadie sospecha de un aviso que llega con el formato correcto. Un pentesting web con foco en lógica de negocio y flujos de pago permite detectar a tiempo que un endpoint acepta notificaciones de cualquier origen, y habría dejado en evidencia esta falta de validación antes de que alguien la aprovechara. Sumado a un servicio de continuous pentesting (PTaaS), reduce drásticamente el riesgo de que una actualización o un plugin nuevo reabra el problema sin que nadie lo note. La seguridad no se supone. Se prueba.
¿Tu e-commerce cobra con pagos instantáneos o tarjetas? Solicita un diagnóstico o un pentest en pentware.com.